GitHub lancia un firewall per npm che blocca i pacchetti malevoli in fase di installazione
GitHub introduce in anteprima pubblica un package firewall per npm. Blocca i download in base ad advisory su malware, vulnerabilità, attestazioni, script di installazione ed età del pacchetto.
- GitHub lancia in anteprima un package firewall per npm, per i clienti Enterprise Cloud
- Blocca malware noto, vulnerabilità, downgrade di attestazioni SLSA, nuovi install script
- Cooldown configurabile da 1 a 365 giorni; default 1 giorno
- Rust 1.100 (12 novembre 2026) avrà un'età minima di pubblicazione, default sette giorni
GitHub ha annunciato in anteprima pubblica un nuovo package firewall per npm. Lo strumento blocca l’installazione di pacchetti sospetti nel momento in cui vengono scaricati. Per ora supporta solo npm ed è disponibile per tutti i clienti di GitHub Enterprise Cloud, compresa la versione con data residency.
Come funziona
Il firewall si colloca tra gli endpoint, o i registry interni, e i repository pubblici a monte. Funziona come un punto di controllo delle policy in fase di installazione: GitHub spiega che esamina sia le richieste di metadati sia i download dei pacchetti, alla ricerca di segnali di attività malevola.
L’obiettivo è ridurre il rischio che l’installazione di una dipendenza comprometta il sistema. Il pericolo cresce quando agenti AI e runner di CI installano dipendenze in automatico, senza un’autorizzazione esplicita. In questo modello agenti di coding e host CI/CD inviano le richieste al firewall invece che ai registry pubblici.
Le policy configurabili
Gli amministratori devono impostare i controlli. Quelli previsti sono:
- Malware noto: blocco dei pacchetti con advisory di malware attivi nella GitHub Advisory Database.
- Gravità delle vulnerabilità: controllo sulla stessa banca dati per la versione richiesta. Il valore predefinito blocca solo i casi «Critical»; si può scegliere «High or higher», «Medium or higher» o «Any severity».
- Downgrade delle attestazioni: confronto con le versioni precedenti. Il download è fermato se la versione richiesta non ha un’attestazione SLSA.
- Nuovi script di installazione: blocco dei pacchetti che hanno aggiunto da poco script
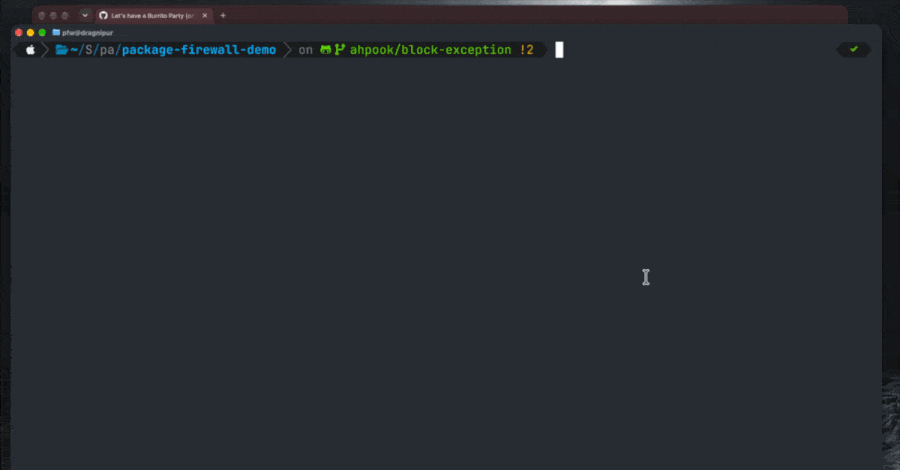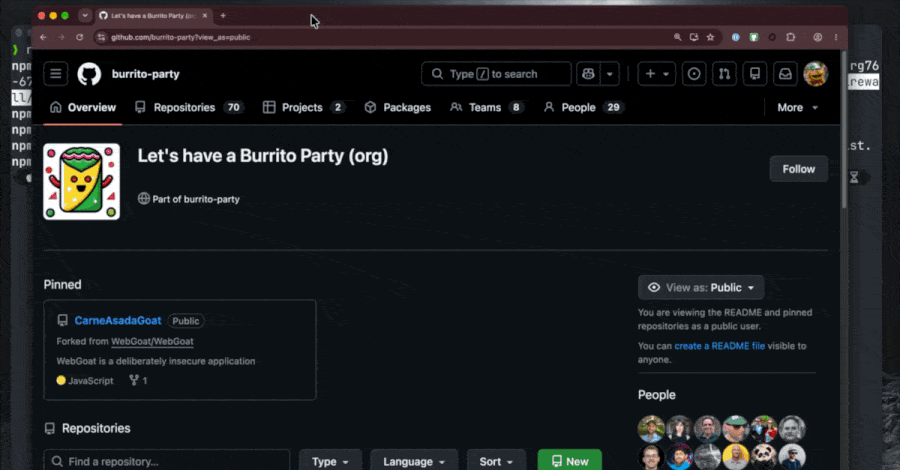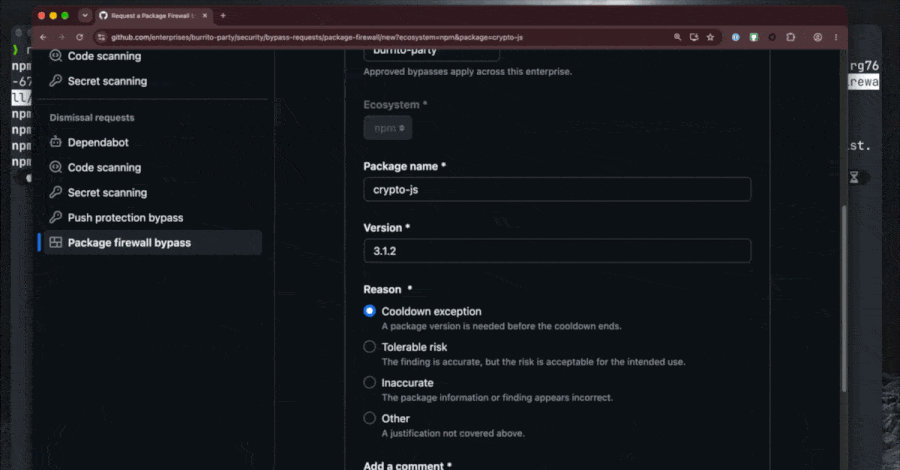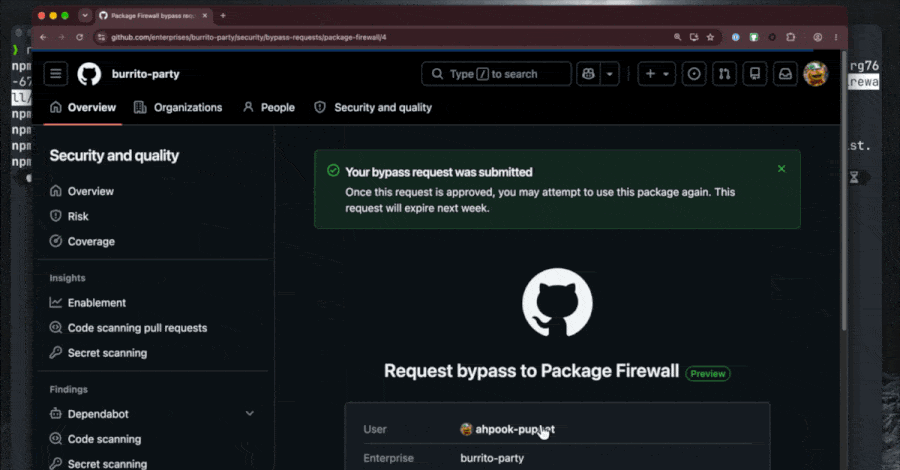
preinstallopostinstall, che possono essere usati per sottrarre dati sensibili. - Periodo di cooldown: impedisce l’installazione di versioni più recenti dell’età minima impostata, da 1 a 365 giorni. Il default è 1 giorno e si disattiva con 0.
Chi ha bisogno di un pacchetto bloccato per errore può inviare una richiesta di eccezione. Dovrà approvarla un amministratore dell’organizzazione o un responsabile della sicurezza.
Il contesto: i periodi di attesa
La novità arriva mentre Rust 1.100, in uscita il 12 novembre 2026, si prepara a introdurre un’età minima di pubblicazione configurabile. L’opzione è global-min-publish-age in cargo/config.toml. Se non è specificata, si applica un’attesa predefinita di sette giorni. In questo modo scanner e maintainer hanno il tempo di segnalare e bloccare i crate malevoli prima dell’uso.
Nell’ultimo anno attese simili sono state adottate in npm, Python, Microsoft Visual Studio Code, Ruby, Bun, pnpm e Yarn. Servono a rallentare gli attacchi supply chain in cui un criminale pubblica una versione compromessa di un pacchetto popolare dopo aver preso il controllo dell’account di un maintainer.
Socket ne indica anche i limiti: «le correzioni legittime devono aspettare», salvo eccezioni, e il codice malevolo non diventa innocuo con il tempo. Una release non rilevata può superare il cooldown. Il vantaggio è dare a ricercatori, maintainer e registry il tempo di agire.
Fonte: The Hacker News · Foto: The Hacker News
Leggi anche
Shopify rende obbligatoria l’IP allowlisting per le app pubbliche che usano l’Admin API
NIST pubblica NISTIR 8547: la guida alla transizione alla crittografia post-quantistica