Microsoft scopre l’attacco ‘Whisper Leak’ che identifica i temi delle conversazioni con chatbot AI
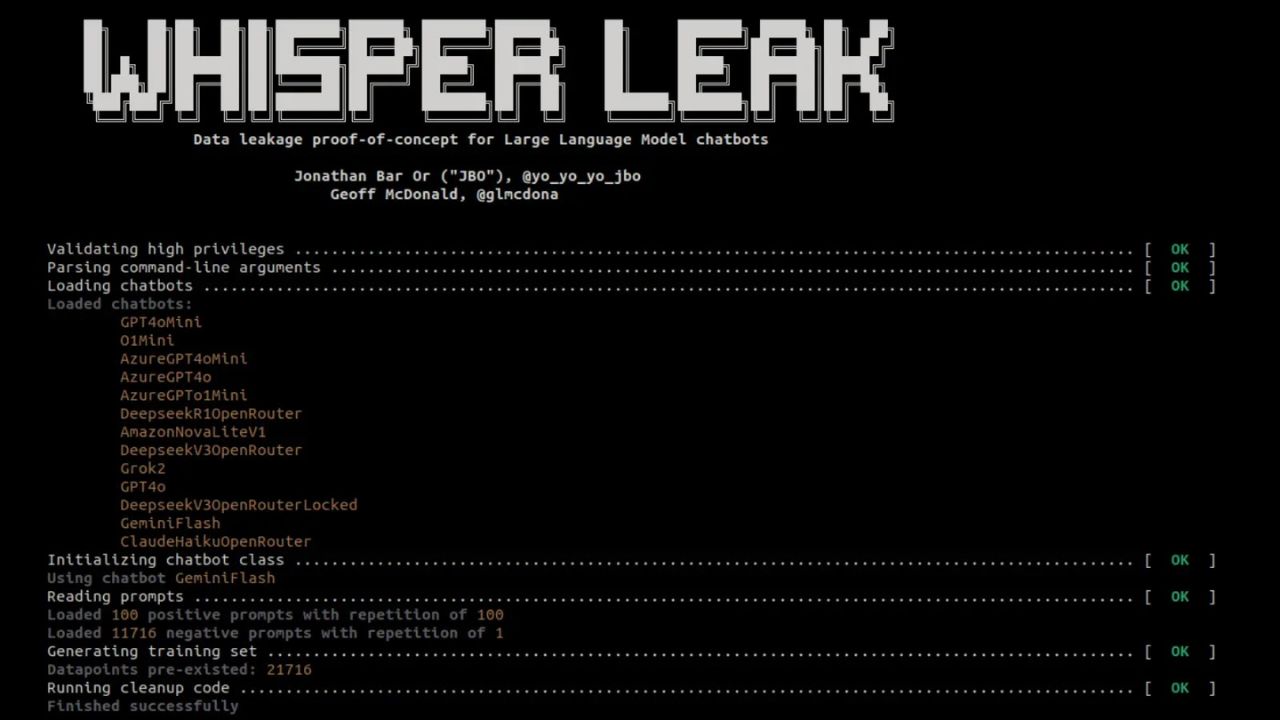
Microsoft ha rivelato dettagli su un nuovo attacco side-channel che prende di mira i modelli di linguaggio remoti (LLM), permettendo a un avversario passivo di osservare il traffico di rete crittografato e di ricavare informazioni sui temi delle conversazioni nonostante le protezioni HTTPS.
L’attacco, chiamato Whisper Leak, consente a chi osserva il traffico cifrato (come un attore statale o qualcuno nella rete locale) di estrarre sequenze di dimensioni e tempi dei pacchetti, e di usare modelli di machine learning per classificare se l’argomento trattato corrisponde a categorie sensibili.
La metodologia sfrutta la trasmissione streaming dei dati nei modelli LLM, che inviano risposte parziali in tempo reale, rendendo possibile inferire informazioni sul contenuto anche quando la comunicazione è criptata.
Microsoft ha testato diverse tipologie di modelli di apprendimento automatico, ottenendo risultati con precisione superiore al 98% nel riconoscimento di specifici argomenti nelle conversazioni con chatbot di vari fornitori come Mistral, xAI, DeepSeek e OpenAI.
Questo attacco rappresenta un rischio concreto per la privacy degli utenti e delle comunicazioni aziendali, poiché agenti come governi o provider internet potrebbero identificare chi discute argomenti sensibili come riciclaggio di denaro o dissenso politico, nonostante il traffico sia criptato.
I ricercatori sottolineano che la minaccia cresce con il tempo, man mano che l’attaccante raccoglie più dati per addestrare meglio i modelli di attacco. Alcuni fornitori hanno già implementato contromisure per mitigare i rischi.
Microsoft consiglia agli utenti preoccupati di evitare discussioni su argomenti altamente sensibili su reti non affidabili, di utilizzare VPN, di preferire modelli non in streaming e di scegliere provider che abbiano adottato mitigazioni.
Infine, l’articolo evidenzia come molti modelli LLM open source presentino vulnerabilità significative agli attacchi, soprattutto in scenari di conversazioni prolungate, sottolineando la necessità per gli sviluppatori di rafforzare i controlli di sicurezza, effettuare test periodici e implementare prompt di sistema rigorosi per mitigare i rischi.
Questa ricerca rappresenta una nuova frontiera critica nella sicurezza delle AI conversazionali con importanti implicazioni per la protezione della privacy e dei dati.
Fonte (https://thehackernews.com/2025/11/microsoft-uncovers-whisper-leak-attack.html)