
// SEZIONE 01
Vulnerabilità e Minacce Informatiche
Progress MarkLogic Server: patch per falle critiche, anche account admin non autorizzati
MariaDB, falle in CONNECT, file .frm e Connector/C: aggiornare i server
Midnight Mimosa: malware nel firmware di smartphone Android economici, usati come proxy
GhostProfile, il malware per macOS che clona i profili del browser
SlugFest: falla in npm Trusted Publishing espone oltre 1.500 pacchetti al takeover
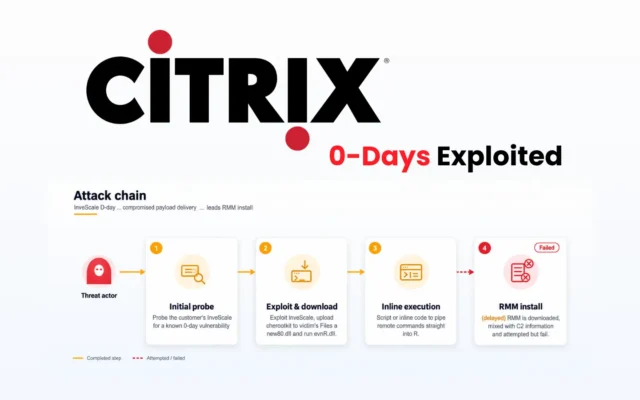
Citrix NetScaler, due zero-day sfruttati per installare Platypus: CVE-2026-88771 e -88772

XWorm RAT, nuovi plugin lo trasformano in una piattaforma di sorveglianza
LG webOS: tre falle concatenabili danno accesso root alle smart TV dalla rete locale
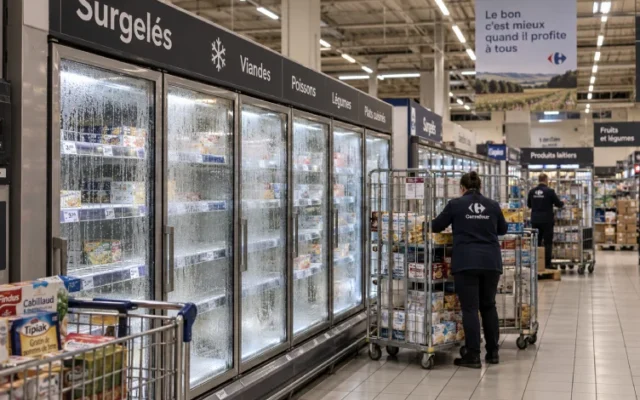
Supermercati francesi: controller Danfoss AK-SM e AK-SC violati, frigoriferi portati a 50°C
Falso acceleratore Web3 “Apex” diffonde malware con pacchetti npm contro startup crypto

MarkLogic Server: 31 vulnerabilità, cinque critiche. Aggiornare a 11.3.7 o 12.1.0
GitLab, patch per CVE-2026-97229 (CVSS 10.0): rischio di esecuzione di codice
