ROMULUS, la piattaforma ClickFix che distribuisce Legion Loader e altri malware
Forescout Research - Vedere Labs descrive ROMULUS, un servizio di distribuzione di malware basato su esche ClickFix e script PowerShell, attivo su sei indirizzi IP. Tra i payload c'è Legion Loader.
- Forescout descrive ROMULUS, servizio di consegna malware basato su esche ClickFix
- Distribuisce Legion Loader tramite script PowerShell e installer MSI trojanizzati
- Individuati sei IP; l'operatore è ignoto e non è legato a RomulusLoader di Silver Fox
- Mitigazione: cercare comandi PowerShell sospetti ed eventi di DLL sideloading
Forescout Research – Vedere Labs ha reso noti i dettagli di ROMULUS, una piattaforma di distribuzione basata su ClickFix, usata per diffondere malware come Legion Loader. I ricercatori la descrivono come un vero e proprio servizio di consegna di malware.
Come funziona
ClickFix è una tecnica di social engineering: pagine di destinazione false convincono l’utente a eseguire da sé comandi dannosi, infettando così il proprio computer. ROMULUS sfrutta esche di questo tipo.
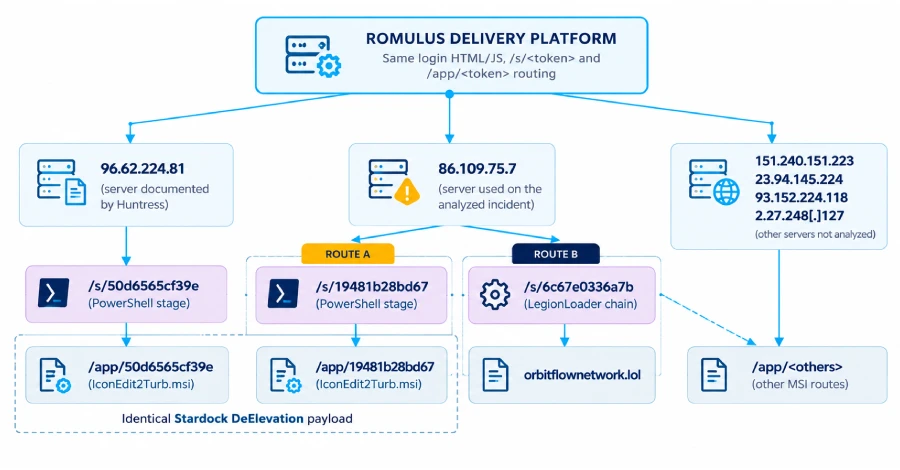
La piattaforma espone due endpoint, pensati per scaricare uno script di staging in PowerShell. Lo script decide quale payload recuperare in seguito:
- un installer MSI trojanizzato che contiene un loader;
- un archivio cifrato con Legion Loader.
Il loader contatta poi un server remoto per scaricare ed eseguire ulteriori payload. Legion Loader è noto anche come Satacom downloader, CurlyGate e RobotDropper.
Infrastruttura e collegamenti
Forescout ha individuato sei indirizzi IP che ospitano ROMULUS. Uno di questi, 96.62.224[.]81, ospitava uno script ClickFix e un file MSI legati a un’altra campagna. Quella campagna usava Custom GPT di ChatGPT malevoli per indirizzare le vittime a un URL falso che serviva l’esca ClickFix.
L’analisi di Forescout ha poi trovato lo stesso malware distribuito da un altro server, 86.109.75[.]7, che ospitava a sua volta un pannello denominato ROMULUS. È stata osservata anche una catena separata, avviata con ClickFix, che esegue uno script PowerShell e scarica Legion Loader.
Chi c’è dietro
Al momento non si sa chi gestisca la piattaforma. Secondo il ricercatore Sai Molige, ROMULUS potrebbe essere un pannello privato, un servizio criminale commerciale, un framework per affiliati o un software copiato tra più operatori.
Non ci sono sovrapposizioni con RomulusLoader, famiglia di malware associata a Silver Fox (alias TA4922), gruppo allineato alla Cina che usa pretesti fiscali per distribuire trojan di accesso remoto come ValleyRAT (alias Winos 4.0), DcRAT e, forse, Venom RAT tramite DLL sideloading.
Cosa fare
Secondo i ricercatori, ClickFix sta passando da semplice tecnica di social engineering a punto d’ingresso molto efficace per il malware. Come mitigazione è essenziale cercare comandi PowerShell sospetti ed eventi di DLL sideloading.
Indicatori di compromissione (IoC)
96.62.224[.]81
86.109.75[.]7
Fonte: The Hacker News · Foto: The Hacker News