Plex2Shell: sfruttate le falle di Plex Media Server per miner e backdoor proxy
Un giorno dopo la pubblicazione di un PoC, gli attaccanti hanno concatenato quattro vulnerabilità di Plex Media Server per installare miner XMRig e un software di reverse proxy su Linux.
- Quattro falle di Plex Media Server concatenate (Plex2Shell) permettono RCE senza autenticazione
- Attacchi iniziati un giorno dopo il PoC: miner XMRig e backdoor proxy su Linux
- Patch disponibile dal 3 agosto 2026 nella versione 1.43.3.10861
- Aggiornare subito le istanze Plex esposte
Sono iniziati i primi attacchi contro Plex Media Server che sfruttano una catena di quattro vulnerabilità, chiamata Plex2Shell. Gli attaccanti installano miner di criptovalute e un software di reverse proxy. L’attività è stata registrata un giorno dopo la diffusione pubblica di un proof-of-concept (PoC), il 16 ottobre 2026. A segnalarla è il ricercatore noto come boredhackerblog.
Le quattro vulnerabilità
Concatenate nell’ordine corretto, le falle permettono l’esecuzione di codice da remoto senza autenticazione su istanze vulnerabili.
CVE-2026-96652(CVSS 5.3): SSRF non autenticata sull’endpoint/player/timeline. Il parametro “protocol” viene inserito in un URL senza validazione. Il server Plex può così essere forzato a inviare una richiesta POST verso una destinazione scelta dall’attaccante.CVE-2026-96654(CVSS 6.9): neutralizzazione impropria dei valori URL nell’endpointsearchOne. Consente di richiamare funzioni di altri plugin con parametri propri e di ottenere il token di amministratore del proprietario.CVE-2026-96655(CVSS 5.3): SSRF che permette a un utente autenticato (con il token del proprietario) di far richiedere al server indirizzi arbitrari, interni o esterni. Lo strumento è il percorso/video/:/transcode/universal. Può servire a scaricare un video con un payload ELF malevolo ospitato dall’attaccante.CVE-2026-96656(CVSS 8.6): controllo esterno di nome o percorso di file. Permette di scrivere un shared object ELF in un percorso scelto nella directory Codecs e di eseguirlo.
Una quinta falla, CVE-2026-96651 (CVSS 7.1), era stata comunicata insieme alle altre.
Tempistiche e correzione
Il ricercatore Zach Main ha segnalato le vulnerabilità a Plex il 27 luglio 2026. Sono state corrette in Plex Media Server 1.43.3.10861, rilasciato il 3 agosto 2026.
Cosa è stato osservato
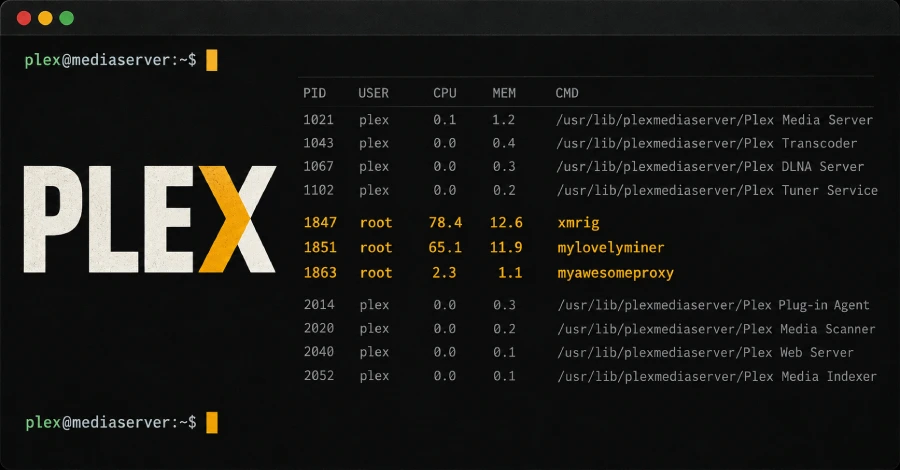
Gli attacchi hanno portato al download di un miner da un server remoto, 217.60.194[.]116. Le vulnerabilità sono state usate anche per distribuire un artefatto chiamato myawesomeproxy. Secondo VirusTotal è una backdoor Linux furtiva con funzioni di reverse proxy. Quando viene eseguito, mostra un messaggio in cui l’utente accetta il possibile uso esterno del proprio traffico internet.
In parallelo viene installato un processo XMRig chiamato mylovelyminer, configurato su un mining server all’indirizzo ota.proxystream[.]st. Un altro sottodominio dello stesso dominio, global.relay.proxystream[.]st, era stato segnalato da Bitsight nell’agosto 2026 in relazione alla botnet DDoS e proxyware AISURU.
Su Reddit diversi utenti Plex riferiscono di istanze compromesse con lo stesso payload mylovelyminer. Per ora non è noto se derivi dallo sfruttamento di Plex2Shell.
Cosa fare
Aggiornare Plex Media Server almeno alla versione 1.43.3.10861, o a quella più recente. Più di un mese fa Plex aveva già invitato gli utenti ad aggiornare dopo un rilascio che correggeva diverse falle non specificate. Non è chiaro se quell’avviso riguardasse queste vulnerabilità. The Hacker News ha chiesto un commento a Plex.
Indicatori di compromissione (IoC)
217.60.194[.]116
ota.proxystream[.]st
global.relay.proxystream[.]st
myawesomeproxy
mylovelyminer
Fonte: The Hacker News · Foto: The Hacker News