ICMacOS diventa un RAT per Mac: ruba credenziali e mantiene l’accesso remoto
Il malware ICMacOS, nato come infostealer per macOS, nella nuova versione offre accesso remoto persistente tramite LaunchAgent e WebSocket. Lo segnala SOCRadar.
- ICMacOS, infostealer per macOS, diventa un RAT con accesso remoto persistente
- Diffuso via ClickFix; venduto da GlowComa da 699 dollari a settimana
- Esposti password, cookie, wallet e chiavi cloud/SSH degli sviluppatori
- Isolare i Mac sospetti, cercare LaunchAgent anomali e reimpostare le credenziali
ICMacOS, noto anche come Icarus macOS, si è evoluto da semplice strumento per rubare password e dati di wallet di criptovalute a trojan di accesso remoto (RAT) per Mac. Lo riferisce il report del 12 ottobre 2026 della Threat Research Unit di SOCRadar, che ha individuato il malware a settembre 2026. Il malware è promosso da un attore di lingua russa che usa il nome GlowComa.
Come viene venduto
GlowComa pubblicizza ICMacOS su forum underground russofoni come XSS, Exploit.in e Rehub. Gli aggiornamenti passano da Telegram. I prezzi vanno da 699 dollari a settimana a 1.699 dollari al mese. Gli acquirenti ricevono un pannello di gestione, scritto in Go e basato su MySQL, per monitorare dispositivi infetti, password, cookie, file e wallet, con alert su Telegram all’arrivo dei dati.
Catena di infezione
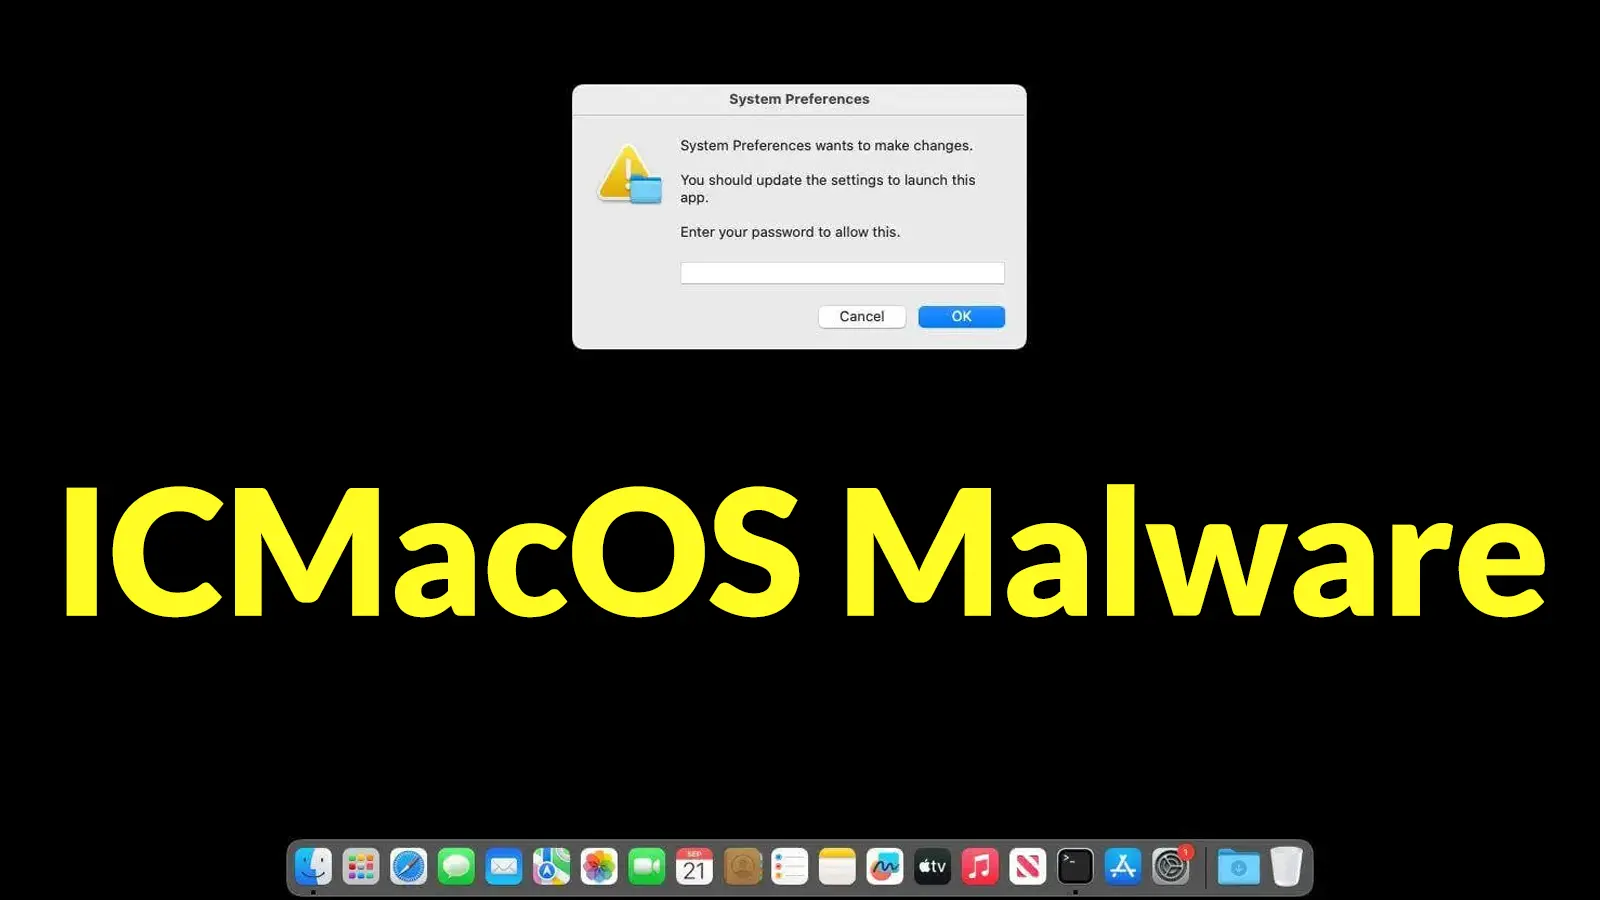
L’attacco parte da pagine ClickFix, che convincono la vittima a incollare comandi nel Terminal. Uno script Bash scarica un dropper specifico per la campagna. Il dropper modifica le preferenze del Terminal e, con AppleScript, mostra una finta finestra di password di “System Preferences”. La password viene verificata tentando di sbloccare il Keychain di login, con fino a cinque tentativi.
Lo script riconosce se il Mac è Intel o Apple Silicon e scarica il payload corrispondente, un eseguibile Mach-O a 64 bit scritto in Go. Infine chiude il Terminal e mostra un falso errore. Lo sviluppatore dichiara compatibilità da macOS Sierra in poi, ma il report non conferma il supporto di tutte le versioni.
Versione 1: furto di dati
La prima versione controlla le impostazioni di lingua russa e il paese dell’IP pubblico, per evitare Russia e paesi CSI. Prende di mira:
- password, cookie e cronologia dei browser, wallet di criptovalute e dati dei password manager;
- credenziali AWS, configurazioni Kubernetes, chiavi SSH, credenziali Git e file di ambiente;
- dati di Telegram, WhatsApp, Discord, Apple Messages, Apple Notes e Termius.
Prova a decifrare il Keychain con la password catturata; se fallisce usa l’utility di sicurezza di Apple, con ulteriori finti prompt. I file finiscono in un archivio ZIP nascosto, inviato via HTTPS. Un payload Python aggiuntivo estende la raccolta a profili VPN, Slack, Signal, Zoom e documenti nelle cartelle utente, e converte i cookie in un formato riutilizzabile per il session hijacking.
Versione 2: persistenza e controllo remoto
La nuova build verifica la presenza di processi malware già attivi e i privilegi disponibili, poi installa un LaunchAgent con nome simile a quelli Apple. La configurazione lo mantiene in esecuzione, con un intervallo di ripristino di 60 minuti. Apre inoltre una connessione WebSocket persistente (libreria Gorilla WebSocket): i comandi del server vengono eseguiti nella shell Unix e l’output torna in tempo reale. Vengono raccolti anche testo degli appunti, dati Outlook, file Steam, dati di autofill e cronologia della shell.
Il rischio è alto per gli sviluppatori: chiavi cloud, credenziali SSH e segreti di progetto rubati possono esporre sistemi ben oltre il Mac infetto.
Cosa fare
- Verificare password dialog inattesi, attività sospette nel Terminal, archivi temporanei nascosti e LaunchAgent creati di recente.
- Isolare i dispositivi sospetti.
- Reimpostare le credenziali esposte da un sistema pulito e controllare le sessioni attive.
Fonte: Cyber Security News · Foto: Cyber Security News