
Supermercati francesi: controller Danfoss AK-SM e AK-SC violati, frigoriferi portati a 50°C
Nella notte dell'11 ottobre gli attaccanti hanno preso il controllo dei sistemi di refrigerazione Danfoss in centinaia di supermercati francesi. CERT-FR chiede di scollegare i dispositivi o filtrarne l'accesso.
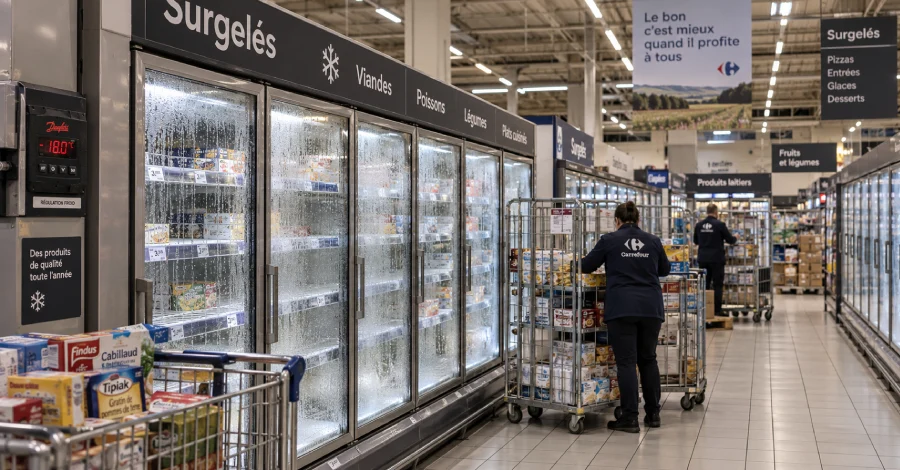
- L'11 ottobre violati controller Danfoss in centinaia di supermercati francesi: frigoriferi portati fino a 50°C
- Colpite le serie AK-SM e AK-SC, in gran parte modelli non più aggiornati; accesso iniziale non chiarito
- CERT-FR: scollegare i controller da internet o filtrarne l'accesso; nessun IoC pubblicato
- Segnalati possibili casi anche in Spagna, Portogallo, Polonia, Germania e Belgio
Nella notte dell’11 ottobre alcuni attaccanti hanno preso il controllo da remoto di frigoriferi e congelatori in centinaia di supermercati francesi, riscaldandoli e costringendo i negozi a buttare la merce. Lo hanno riferito diverse catene della grande distribuzione. Il punto d’ingresso è il controller che gestisce tutti gli impianti del freddo di un punto vendita, prodotto dall’azienda danese Danfoss e amministrabile a distanza dalle ditte di manutenzione.
Les Mousquetaires, proprietaria di Intermarché, ha spiegato che i propri impianti sono stati messi in modalità sbrinamento e portati fino a 50°C. Il presidente Thierry Cotillard ha parlato a BFMTV di perdite attese per decine di milioni di euro in Francia.
Le catene colpite e i danni
Ogni catena ha fornito cifre proprie ad AFP, Reuters e RTL, e ciascuna conta i negozi raggiunti dall’attacco. Non tutti hanno perso la merce. Secondo Schelcher, intervenuto su RTL, nella maggior parte degli 80 punti vendita Coopérative U colpiti la catena del freddo ha retto. Solo una minoranza non è riuscita a reagire in tempo. Intermarché ha invece dichiarato di aver dovuto eliminare tutti i prodotti interessati. E.Leclerc ha parlato di un attacco a un fornitore di impianti di refrigerazione, senza nominarlo.
I dispositivi coinvolti
CERT-FR, il CERT governativo francese che fa parte dell’agenzia nazionale ANSSI, ha pubblicato il 12 ottobre un avviso su numerose compromissioni delle serie Danfoss AK-SM e AK-SC. Il direttore di ANSSI, Vincent Strubel, ha definito urgente toglierli da internet o filtrarne rigorosamente l’accesso.
Danfoss ha detto che la maggior parte delle unità colpite è formata da modelli datati, non più aggiornati: AK-SM 800 (fine vita dichiarata a maggio 2021) e AK-SC 355 (dismesso nel 2016). Alcune unità del modello attuale, AK-SM 800A, sono state colpite mentre eseguivano firmware obsoleto, di cui non sono state indicate le versioni. L’azienda non ha comunicato quante installazioni siano state compromesse e ha parlato di “un numero limitato” di sistemi.
Come sono entrati: non è stabilito
Al 13 ottobre CERT-FR non ha indicato alcuna vulnerabilità, versione di firmware o via d’accesso. Né le autorità né Danfoss hanno attribuito l’attacco a un autore. Una persona vicina al primo ministro Sébastien Lecornu ha riferito ad AFP che ANSSI ha individuato una vulnerabilità in un software di un’azienda danese e ha contattato il produttore. Non è stato indicato alcun CVE e non è detto che la falla sia stata usata nell’attacco.
Nel 2025 Danfoss ha corretto tre difetti dell’AK-SM 800A, senza che nessuno li colleghi a questo episodio:
CVE-2025-41450: bypass dell’autenticazione nelle versioni precedenti alla4.2;CVE-2025-41451: command injection che può portare a esecuzione di codice remoto, corretta nella4.3.1;CVE-2025-41452: possibile denial-of-service, corretta nella4.3.1.
Gli ultimi due richiedono un login. I ricercatori di Claroty li avevano descritti ad agosto, indicando che si possono concatenare e che migliaia di interfacce di gestione dell’AK-SM 800A risultavano raggiungibili da internet. Il loro lavoro era di laboratorio e non cita attacchi né i due modelli più vecchi. Una newsletter Danfoss dell’ottobre 2025 ricorda inoltre attacchi precedenti all’AK-SM 800: 16 supermercati russi nel 2022 e 40 negozi israeliani nello stesso anno, tutti privi di firewall o VPN adeguati.
Cosa fare
CERT-FR chiede, per tutti i controller AK-SM e AK-SC, di scollegarli o filtrarne l’accesso. Esporre un’interfaccia di gestione a internet è contrario alle buone pratiche. Se l’amministrazione remota è indispensabile, limitare l’accesso a indirizzi IP fidati è un primo passo temporaneo, poi si applicano le raccomandazioni di hardening di CERT-FR pensate per i settori energia e acqua.
Per i controller che potrebbero essere compromessi l’avviso indica, tra gli altri passi:
- limitare l’accesso di rete ai soli fornitori di servizi;
- applicare tutte le correzioni disponibili;
- cambiare i segreti del dispositivo, come le password;
- riconfigurare completamente l’apparato.
Per AK-SM 800 e AK-SC 355 non esistono più correzioni. Per l’AK-SM 800A l’ultimo pacchetto indicato da Danfoss il 13 ottobre è la 5.3.x. Chi usa la 3.x deve passare prima alla 4.x, e dalla 5.3.x non si può tornare indietro. Dalla 4.0 è attiva di default l’opzione Strict Session Control, che impone HTTPS. Danfoss raccomanda anche di cambiare le password predefinite e di far passare gli accessi remoti da un unico punto d’ingresso gestito.
Le indagini
La procura di Parigi ha aperto un’inchiesta d’ufficio, affidata alla sezione cybercrime e all’ufficio anticybercriminalità OFAC. Dovrà contare le vittime e accertare il nesso tra l’attacco e i danni, tra cui merce persa e apparecchiature che hanno preso fuoco. ANSSI è in contatto con le agenzie di altri Paesi europei. Félix Aimé, analista di Sekoia, ha detto a Reuters che sarebbero coinvolti anche Spagna, Portogallo, Polonia, Germania e Belgio, senza dettagli. CERT-FR non ha pubblicato indicatori di compromissione.
Fonte: The Hacker News · Foto: The Hacker News


