
Fire TV Cube di terza generazione: exploit pubblico per root e sblocco del bootloader
Un exploit pubblico consente root persistente e sblocco del bootloader sui Fire TV Cube di terza generazione con firmware PS7717 o precedente. Serve però ADB abilitato e autorizzato.
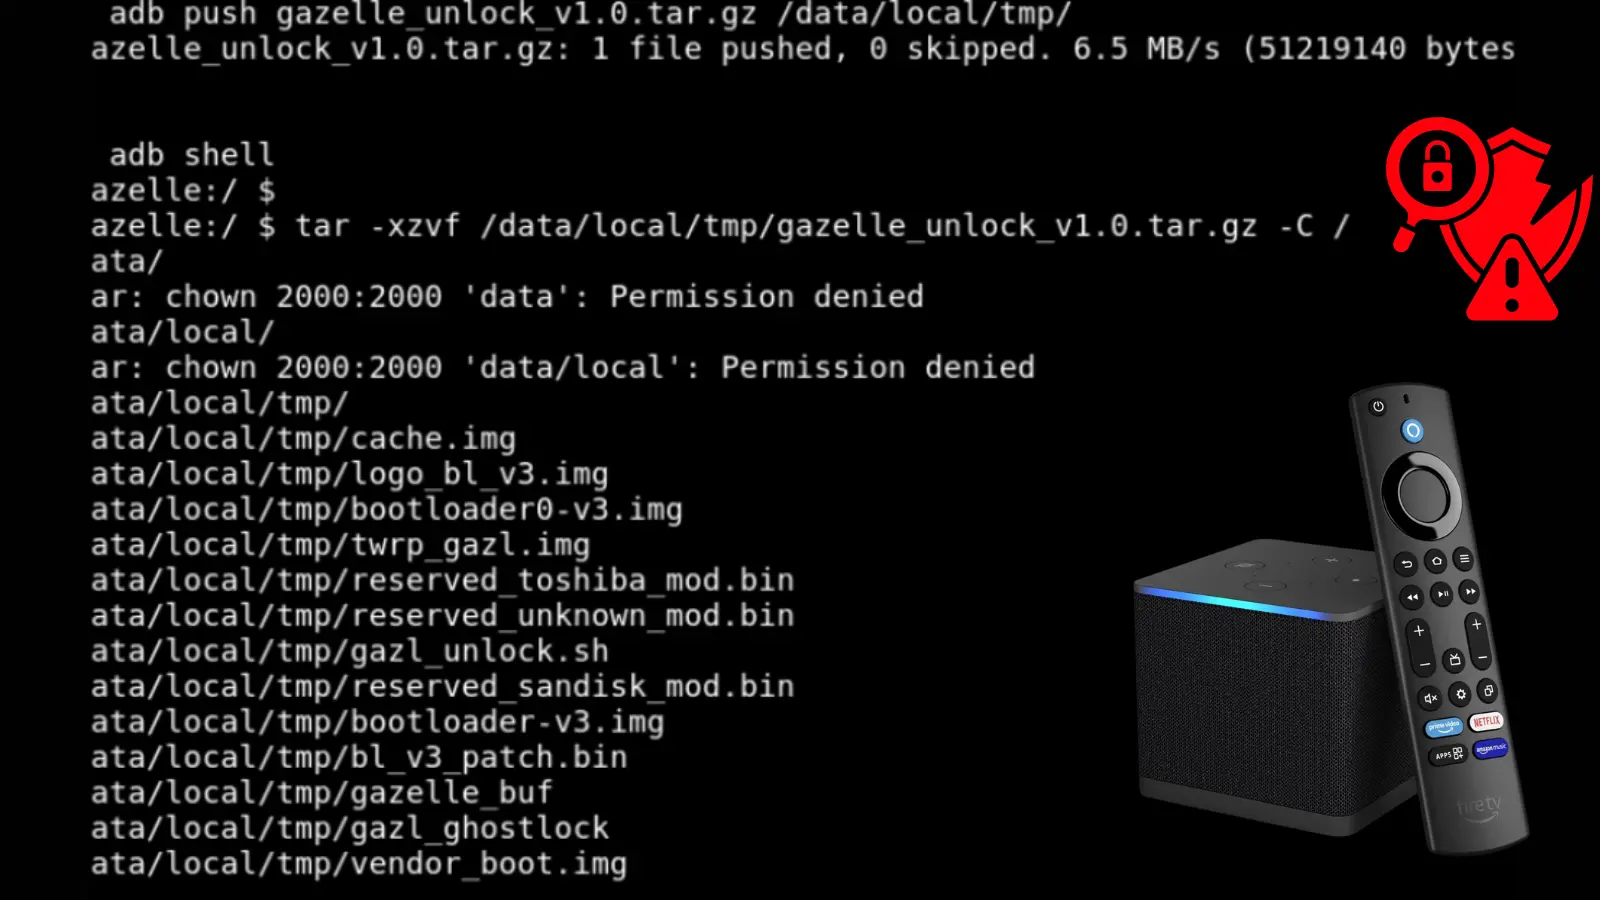
- Exploit pubblico per Fire TV Cube di terza generazione con firmware PS7717 o precedente
- Dà root persistente e sblocco del bootloader; collegato a CVE-2026-43499 (Ghostlock)
- Richiede ADB abilitato e autorizzato; nessuno sfruttamento in the wild segnalato
- Rischio di danni permanenti e aggiornamenti automatici disattivati
Un pacchetto exploit pubblico permette di ottenere accesso root persistente e di sbloccare il bootloader sull’Amazon Fire TV Cube di terza generazione, quando il firmware è PS7717 o precedente. Il progetto è dello sviluppatore XDA Pro-me3us e riguarda i dispositivi con nome in codice «gazelle».
Come funziona
Il metodo combina un accesso root temporaneo con una vulnerabilità separata del bootloader. Secondo il thread su XDA, lo sblocco installa Magisk e la recovery TWRP, apre opzioni di avvio normalmente bloccate e consente di usare sistemi operativi alternativi.
La procedura parte da Android Debug Bridge (ADB), con il debug attivo e una connessione autorizzata sul Cube. Uno strumento di root temporaneo fornisce allo script di sblocco i permessi necessari. Il dispositivo si riavvia poi in TWRP per completare le modifiche e torna a FireOS per la configurazione.
Chi ha contribuito
- mforce2 ha portato l’exploit Ghostlock, associato a
CVE-2026-43499. - NebuSec ha sviluppato la catena di exploit originale.
- John Red ha individuato la vulnerabilità del bootloader.
- Pro-me3us ha riunito i componenti.
Il thread cita anche il lavoro precedente del ricercatore Man Yue Mo sulla GPU Mali (CVE-2022-38181 e CVE-2022-46395), usato come base per test e raccolta di informazioni. Sono contributi distinti: non significa che ogni falla elencata venga sfruttata a ogni sblocco.
Cosa si ottiene dopo lo sblocco
Il Cube supporta Magisk, le funzioni di backup e ripristino di TWRP, fastboot senza restrizioni e la modalità download Amlogic. È possibile accedere alla riga di comando U-Boot via Ethernet e avviare da USB. Si possono usare launcher personalizzati, partizioni di sistema e vendor modificate, kernel o ROM custom. Tra i progetti collegati ci sono CoreELEC per Kodi ed EmuELEC per il retrogaming.
La versione 1.2, del 30 settembre 2026, estende lo strumento di root temporaneo a PS7717/5741, aggiorna Magisk alla versione 30.7 e include una correzione per l’ADB locale. Durante lo sblocco cancella inoltre la partizione misc, per gestire gli aggiornamenti firmware scaricati prima dell’avvio della procedura.
Rischi e limiti
La fonte precisa che il metodo richiede ADB abilitato e autorizzato. Non è presentato come un attacco remoto non autenticato e il thread non segnala sfruttamento malevolo in the wild.
Lo sviluppatore avverte che il processo può danneggiare il dispositivo in modo permanente. Esegue un ripristino di fabbrica automatico e richiede 1,5 GB di spazio utente per mantenere lo sblocco. Non bisogna modificare la partizione logo, che conserva lo sblocco, né rieseguire lo script. Lanciare due volte lo strumento di root temporaneo nello stesso avvio può mandare in crash il Cube.
Il pacchetto disattiva gli aggiornamenti automatici del firmware. Per chi mantiene lo sblocco questo comporta un compromesso di sicurezza.
Cosa fare
Per gli utenti comuni la scelta più sicura resta mantenere gli aggiornamenti normali. Chi intende procedere per ricerca deve fare il backup dei dati, verificare modello e firmware esatti e valutare il rischio di danni permanenti.
Fonte: Cyber Security News · Foto: Cyber Security News


