Agenti AI autonomi usati per violare oltre 1.200 siti: pannelli Cairn esposti
Un ricercatore di NorForge ha osservato in tempo reale attacchi condotti con agenti AI tramite lo strumento Cairn. Colpiti siti di oltre 100 aziende, tra cui Deere, SharkNinja e Cummins.
- Agenti AI autonomi (Cairn) usati contro oltre 1.200 siti; violati siti di oltre 100 aziende
- Colpite Deere, SharkNinja e Cummins; non è noto quanti dati siano stati sottratti
- I pannelli esposti rivelano anche credenziali e chiavi delle vittime: 11% dei segreti ancora validi
- Cercare pannelli senza login e form di upload anomali; applicare l'hotfix Adobe per CVE-2026-75650
Un criminale di lingua cinese ha puntato agenti AI autonomi contro siti web aziendali, lasciandoli operare con un supporto minimo. Lo ha scoperto Snorre Fagerland, ricercatore della società di sicurezza NorForge, perché gli operatori avevano lasciato i pannelli di controllo esposti su internet. I risultati sono stati pubblicati lunedì; Reuters, che ha visionato il rapporto prima della diffusione, ha identificato le vittime analizzando i registri dell’attaccante.
Cos’è Cairn e cosa è stato osservato
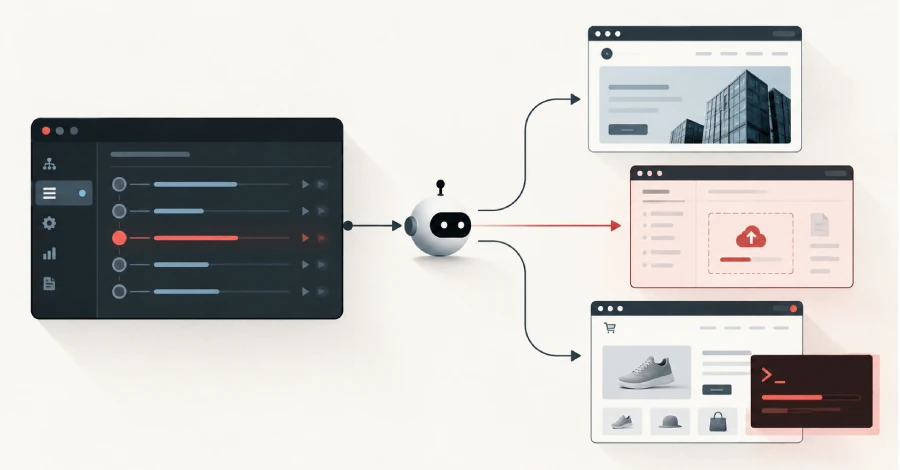
Cairn è uno strumento open source di AI molto diffuso tra gli hacker. Assegna agli agenti un punto di partenza e un obiettivo, poi li lascia procedere passo dopo passo. Gli agenti pubblicano i risultati su una bacheca condivisa e l’operatore umano può aggiungere suggerimenti. È nato per i penetration test autorizzati, ma qui è stato usato contro negozi online senza permesso. L’autore, che si firma “le1xia0”, ha dichiarato a Reuters che lo strumento non era pensato per attacchi e che l’uso dannoso non rientrava nelle sue intenzioni.
Da circa il 2 ottobre Fagerland ha individuato una ventina di istanze Cairn usate in modo malevolo, riuscendo a leggere il lavoro degli attaccanti in tempo reale. NorForge le ha raggruppate in tre cluster. Il più attivo, chiamato AIA0001, è in lingua cinese e collega 14 pannelli a oltre 1.100 progetti di attacco. L’obiettivo sembra essere un accesso duraturo a sistemi di e-commerce e pagamento, con bersagli in Stati Uniti, Giappone e Australia.
Le vittime
Gli agenti hanno tentato più di 1.200 siti e raggiunto quelli di oltre 100 aziende, tra cui Deere, SharkNinja e Cummins. Non è noto se, e quanti, dati siano stati sottratti.
- Deere ha detto di aver adottato misure correttive e di non avere indicazioni di accesso a informazioni sensibili.
- SharkNinja ha spiegato che l’attacco ha colpito un sito autonomo di assistenza ai prodotti e che la minaccia è stata contenuta.
- Cummins sta indagando su una segnalazione di possibile attacco a un sito gestito da un fornitore.
- Due aziende più piccole hanno detto a Reuters di essere state compromesse.
NorForge ha verificato un’intrusione presso un grande venditore di ricambi e ha confermato in modo indipendente la compromissione di un grande retailer statunitense, dove gli agenti hanno trovato l’impostazione di un cookie che selezionava un server backend vulnerabile.
Un’intrusione documentata sfruttava l’accesso in scrittura non autorizzato a un session store memcached, la gestione non sicura di oggetti PHP serializzati e una debolezza in codice Zend Framework datato. I percorsi cambiano da vittima a vittima. Un compito tipico chiedeva di trovare un modo per eseguire codice sul sito e di installare un web shell uploader, cioè un modulo che salva file caricati e che può essere sostituito con qualcosa di peggiore.
Costi e tempi
Le istruzioni dell’operatore erano brevi: meno di 100 caratteri cinesi. Le intrusioni riuscite hanno richiesto in media poco meno di 23 ore, con un tasso di successo intorno al 10%, anche se i cluster hanno obiettivi diversi e non sono confrontabili direttamente. NorForge stima circa 5 dollari per attività, con forte incertezza. Fagerland ha detto a Reuters che la campagna ha usato circa 5.000 dollari di token, cioè circa 50 dollari per attacco riuscito.
Tutte le attività di AIA0001 giravano sotto un worker chiamato claudecode_deepseek-v4.1-flash, che potrebbe indicare un modello DeepSeek V4.1 Flash pilotato da Claude Code di Anthropic. Né il ricercatore né Reuters lo hanno confermato.
I pannelli aperti espongono anche i segreti delle vittime
I pannelli mostrano chi viene attaccato, le debolezze trovate e le credenziali sottratte. NorForge ha analizzato i dati con Trufflehog e trovato centinaia di segreti, l’11% dei quali verificato come ancora valido. I pannelli sembrano esporre anche i controlli completi dello strumento, come avviare e fermare progetti e cambiare bersagli; NorForge non ha verificato se funzionino senza login. Un secondo cluster, in inglese, esponeva persino le credenziali SSH degli operatori verso i loro server di staging. Anche società di penetration test apparentemente legittime avevano lasciato test reali per clienti su pannelli non protetti.
Cosa verificare
- Cercare pannelli di controllo di agenti esposti senza autenticazione: spesso rispondono sulla porta 8000.
- Controllare la presenza di form di upload inattesi in directory nascoste.
- Applicare l’hotfix Adobe per la falla critica Magento StyleSmuggler (
CVE-2026-75650), che interessa Adobe Commerce 2.4.4–2.4.9 e Magento Open Source 2.4.6–2.4.9. Non risulta che sia stata usata in queste intrusioni, ma una prova di concetto era presente in una directory dei worker.
La ricerca di NorForge è partita da un rapporto di settembre di Gambit Security, su una campagna distinta in cui un criminale usava Cairn con altri due strumenti AI per rubare carte di credito. Nessuna fonte collega le due operazioni. NorForge collabora con Reuters per avvisare le vittime e chiede ai provider di hosting di rimuovere i pannelli.
Indicatori di compromissione (IoC)
claudecode_deepseek-v4[.]1-flashFonte: The Hacker News · Foto: The Hacker News