
Agenti AI con ARTEX a caccia di chiavi API in LiteLLM, Dify e altre app, dice Amazon
I server esca di Amazon hanno registrato agenti AI, forse basati su ARTEX, che cercano chiavi di provider AI in app esposte. Gli esiti dichiarati dagli agenti non sono verificati.
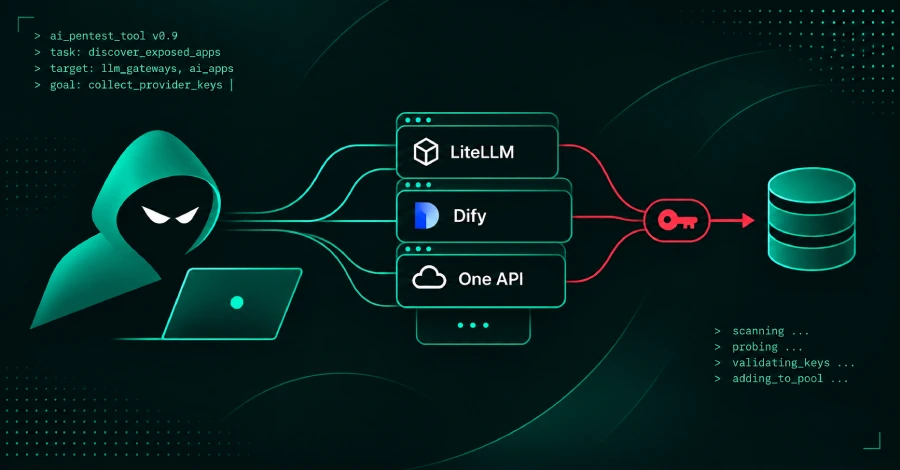
- Amazon ha catturato log di agenti AI che cercano chiavi di provider in LiteLLM, One API, Dify e altre app
- Confidenza moderata su ARTEX e su operatori legati alla Cina; gli esiti riportati non sono verificati
- Cloudflare: token CI/CD senza scadenza alla base di più incidenti; l'FBI ha emesso un alert FLASH
- Difese: ruotare i segreti, cambiare credenziali di default, limitare i token, controllare gli IOC Talos
Agenti AI usati da gruppi di attaccanti stanno cercando punti deboli in applicazioni AI esposte su internet, come LiteLLM, One API e Dify, per rubare le chiavi dei provider AI custodite al loro interno. Lo emerge dai log degli agenti stessi, raccolti dal team di threat intelligence di Amazon con server esca. Il team ha reso noti i risultati questa settimana.
Cosa hanno registrato i server esca
I server fanno parte della rete MadPot e si presentavano come servizi LLM popolari. Dal 3 ottobre fino alla fine della scorsa settimana gli agenti vi hanno inviato richieste che contenevano spesso l’intera storia della campagna: istruzioni degli operatori e risultati dichiarati dagli agenti. Le attività descritte avvengono su sistemi che MadPot non controlla. Amazon precisa quindi di non poter verificare gli esiti riportati. Con confidenza moderata ritiene che gli agenti girassero su ARTEX, strumento open source di penetration testing basato su AI.
Sempre con confidenza moderata, Amazon attribuisce le operazioni a gruppi distinti legati alla Cina, in base ai prompt in cinese semplificato e ai fusi orari impostati, tra altri elementi.
La campagna principale
Gli agenti cercavano app AI esposte, estraevano le chiavi dei provider, ne verificavano il funzionamento e le aggiungevano a un pool condiviso. Preferivano le app che custodiscono chiavi di molti provider: una sola pagina di amministrazione debole può esporre molti account.
Tra i bersagli citati ci sono gateway e proxy LLM (One API, New API, Veloera, Sub2API, LiteLLM) e app builder AI (Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat, Ollama). Il playbook degli agenti elenca:
- credenziali amministrative predefinite, come la master key di default di LiteLLM;
- installazioni non completate che un esterno può prendere in carico;
- vulnerabilità note in Langflow e RAGFlow;
- endpoint di gestione senza login e un bypass di autenticazione tramite l’header
isCliRequestnei sistemi della famiglia One API; - SSRF (server-side request forgery) tramite le funzioni di recupero URL, per raggiungere i servizi di metadati cloud;
- segreti lasciati in JavaScript lato client, source map, rotte di debug e file di ambiente.
Con credenziali cloud in mano, gli agenti puntavano ai servizi gestiti che ospitano modelli AI, ai secret store e alle identità applicative, privilegiando i modelli AI premium. Per trovare chiavi trapelate hanno usato servizi di scansione di internet, log di certificate transparency, repository GitHub, pacchetti npm e PyPI, layer di immagini container, notebook, spazi di hosting di modelli, siti di paste e canali Telegram. I record riguardano centinaia di bersagli; Amazon ha avvisato i clienti AWS potenzialmente coinvolti.
Una seconda campagna, descritta nei log, prevedeva tentativi di aggirare i controlli d’identità di due exchange di criptovalute con deepfake. Il server di un fornitore di verifica ha respinto ogni volta il video deepfake in tempo reale. Non è noto se le foto false di documenti abbiano superato i controlli documentali.
Il caso Cloudflare e l’allerta FBI
Negli ultimi due mesi gli incident responder di Cloudflare sono intervenuti in più indagini legate a ARTEX. In più casi l’attaccante è entrato nell’ambiente cloud di un cliente e poi direttamente nel suo account Cloudflare. La causa comune erano token CI/CD statici, senza scadenza e con ampi permessi.
In un caso il token compromesso, di livello account, era privo di restrizioni IP e di rate limiting. L’attività successiva ha incluso 400 richieste di dump di database in un’ora; non è noto se abbiano restituito dati. Sono comparsi nuovi Worker con nomi come artex-*, artex-pgrecon-*, artex-pgw-* e artex-do-*, con oltre 69 richieste al minuto e tentativi di persistenza. Secondo l’azienda, l’operatore umano guidava solo in parte le operazioni. Come il token sia stato rubato in origine non è stato reso noto; la compromissione sarebbe passata con ogni probabilità da un provider cloud terzo.
In tre giorni, più di 50 famiglie di framework AI di penetration testing hanno tentato di scansionare i clienti Cloudflare, con indirizzi IP che ormai si contano a migliaia. L’FBI, in un alert FLASH, riferisce che vari attaccanti usano ARTEX almeno da agosto contro organizzazioni di molti settori. L’alert riassume 11 report precedenti, tra cui una campagna contro istituti finanziari sudcoreani (dati personali di circa 67.000 persone) e la compromissione di ConnectWise. Lo sviluppatore ha reso non disponibile il repository GitHub l’8 ottobre, ma restano fork, copie archiviate e la versione commerciale ARTEX PRO.
Cosa fare
Per Amazon nessuna tecnica è nuova: gli agenti aumentano velocità e persistenza e hanno successo dove manca l’igiene di base. Le indicazioni:
- trattare app AI, gateway di modelli ed endpoint di inferenza come sistemi di produzione, assumendo che i segreti esposti vengano trovati in fretta;
- cambiare le credenziali amministrative predefinite e non lasciare installazioni incomplete;
- cercare segreti incorporati in file di configurazione, variabili d’ambiente, script di deploy, pipeline CI/CD e database, scansionare repository e immagini container e ruotare subito le credenziali esposte, come consiglia l’FBI;
- impostare una scadenza e limiti di IP client sui token API Cloudflare; i nuovi token hanno il prefisso
cfut_, rilevabile dagli scanner di segreti; - cercare Worker con i nomi
artex-*indicati sopra e monitorare spese o usi anomali; - controllare i log per gli 11 IP pubblicati da Amazon e per i oltre 2.500 indirizzi associati a ARTEX da Cisco Talos.
Le regole di rilevamento di Talos sono Snort 3 7:76, 7:77, 7:78 e Snort 2 1:67494, 1:67495, 1:67496. Le regole 7:78 e 1:67496 sono disattivate di default e rilevano tracce di norma, l’agent harness usato da ARTEX.
Indicatori di compromissione (IoC)
artex-*
artex-pgrecon-*
artex-pgw-*
artex-do-*
cfut_
isCliRequest
Fonte: The Hacker News · Foto: The Hacker News


