MONAI Label, CVE-2026-133968: agenti AI trovano uno zero-day e ottengono accesso root
Amazon Threat Intelligence descrive un attacco in cui agenti AI, forse legati alla Cina, hanno sfruttato una falla di MONAI Label per ottenere accesso root a un server universitario. Non esiste ancora una versione corretta.
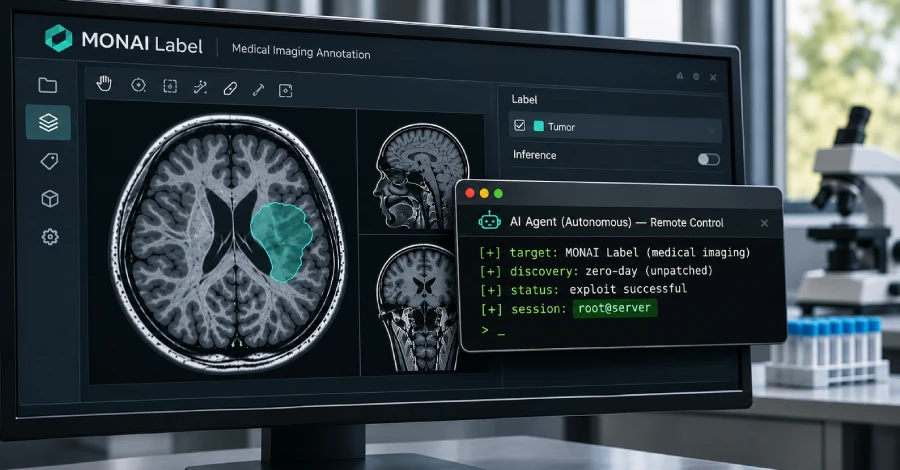
- Agenti AI autonomi hanno sfruttato lo zero-day CVE-2026-133968 in MONAI Label, CVSS 9.8
- Colpite le versioni 0.8.5 e precedenti; autenticazione disattivata di default
- Il fix è nel sorgente dal 19 ottobre, ma non esiste ancora una release installabile
- Limitare l'accesso di rete, attivare l'autenticazione ed evitare l'esecuzione come root
Hacker sospettati di legami con la Cina hanno usato agenti AI autonomi per individuare una vulnerabilità sconosciuta in MONAI Label, un server open source per l’imaging medico, e ottenere accesso root a un server universitario. Lo ha riferito questa settimana Amazon Threat Intelligence.
La vulnerabilità
MONAI Label è un server usato dai gruppi di ricerca per etichettare scansioni mediche e addestrare modelli di imaging. È un programma distinto dal più ampio framework MONAI.
La falla è un path traversal (attraversamento di percorso) nelle parti del server che archiviano immagini ed etichette. L’identificativo di file fornito dal chiamante viene accodato alla cartella di archiviazione e scritto su disco, senza verificare che il risultato resti dentro quella cartella.
Un attaccante senza account può quindi scrivere file fuori dall’area prevista. Il server scrive con i privilegi dell’utente con cui è in esecuzione, quindi non si può scrivere ovunque. Tuttavia, una posizione scrivibile che contiene codice o configurazioni può aprire la strada all’esecuzione di codice. L’autenticazione è disattivata di default: basta raggiungere il server in rete. Sono colpite le versioni 0.8.5 e precedenti.
La falla è registrata come CVE-2026-133968, con punteggio 9,8 su 10 (critico). L’advisory del progetto non riporta ancora il CVE: secondo la fonte è un ritardo di aggiornamento, non una seconda vulnerabilità.
Come si è svolto l’attacco
Amazon ha ricostruito l’intrusione dopo aver trovato esposto su internet, senza password, il pannello di controllo Cairn dell’operatore. Cairn è un framework open source che fa lavorare agenti AI come penetration tester automatici. Il pannello mostrava impostazioni dei compiti, prompt e cronologia delle esecuzioni.
In circa 48 ore, a settembre, gli agenti hanno mappato l’interfaccia dell’applicazione e sono arrivati a scrivere file sul server in circa 11 minuti. L’operatore aveva fissato l’obiettivo (ottenere una shell) e scelto i bersagli. Gli agenti hanno scelto da soli i metodi.
La shell root è arrivata in una sessione successiva. Gli agenti hanno sfruttato la stessa falla per depositare un file che Python esegue in automatico all’avvio. Poi hanno attivato una funzione di addestramento che ha avviato un nuovo processo Python, il quale ha caricato il file e ha aperto una connessione verso l’attaccante con privilegi root.
In una sessione ancora più tarda, l’operatore ha dato agli agenti un tunnel verso la rete di una seconda università con lo stesso software. Amazon ritiene che sia stata violata allo stesso modo, ma non lo ha confermato.
Attribuzione
Gli investigatori collegano la campagna a un attore legato alla Cina con livello di confidenza moderato. Si basano su prompt in cinese semplificato, fuso orario China Standard Time e bersagli verosimilmente di interesse per la Cina. Non l’hanno attribuita a un gruppo specifico né a un governo.
Stato della correzione
I maintainer hanno confermato il problema e il 19 ottobre hanno integrato una correzione nel codice sorgente. Il fix impone che i caricamenti restino nelle cartelle approvate e rifiuta nomi vuoti o che iniziano con un punto. L’advisory, pubblicato questa settimana, non indica però alcuna versione corretta: la correzione arriverà in una release futura. L’ultima release resta la 0.8.5, del 2024.
Cosa fare
- Bloccare l’accesso di rete non attendibile ai server MONAI Label con regole di firewall e routing, non solo con URL difficili da indovinare.
- Attivare l’autenticazione, disattivata di default.
- Eseguire il server con un account limitato, non root, e restringere le cartelle scrivibili.
- Se si usa una build dal sorgente, verificare che includa la correzione di ottobre.
- Se il server era raggiungibile, cercare file di avvio Python inattesi e job di addestramento insoliti.
Limiti del resoconto
La ricostruzione è di Amazon e non è stata confermata in modo indipendente. Non risulta che siano state sottratte scansioni o cartelle dei pazienti, né che siano stati toccati sistemi clinici o che l’attaccante sia andato oltre le università descritte. La campagna ha incluso anche operazioni fallite. Il risultato root su un server non vale per ogni installazione di MONAI Label.
Fonte: The Hacker News · Foto: The Hacker News