
SignDrop: exploit pubblico per Windows CLFS porta a SYSTEM, nessuna patch Microsoft
Un exploit pubblico chiamato SignDrop sfrutta la funzione di autenticazione dei log di CLFS in Windows per ottenere privilegi SYSTEM in locale. Microsoft non ha ancora confermato il problema né rilasciato correzioni.
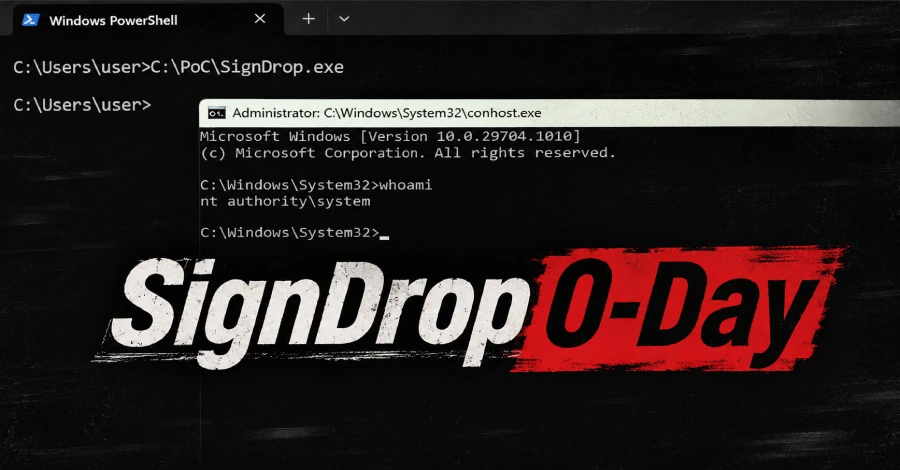
- Exploit pubblico SignDrop abusa dell'autenticazione dei log CLFS in Windows per ottenere SYSTEM in locale
- Colpiti Windows 11 26H2 e Server 2025 con modalità CLFS 0 o 1; nessun CVE né patch Microsoft
- Test indipendente: funziona, ma non abbastanza affidabile per uso operativo; nessun attacco segnalato
- Verificare il valore Mode del registro CLFS e seguire la Security Update Guide di Microsoft
Un ricercatore che pubblica con il nome MSNightmare ha rilasciato su GitHub, martedì, il codice di un exploit chiamato SignDrop. Secondo l’autore, permette a un utente locale di Windows di ottenere privilegi SYSTEM tramite il driver Common Log File System (CLFS). Il rilascio è avvenuto lo stesso giorno in cui Microsoft ha pubblicato gli aggiornamenti di sicurezza di novembre. Microsoft non ha confermato la falla, non ha assegnato un CVE e non ha distribuito una correzione.
Come funziona
CLFS è il sottosistema di logging integrato in Windows. Il suo driver è un bersaglio frequente per l’escalation di privilegi: nel catalogo CISA delle vulnerabilità sfruttate compaiono 10 falle CLFS, una delle quali usata in campagne ransomware nell’aprile 2025.
Per ridurre il rischio, Microsoft ha introdotto nell’ottobre 2025 un controllo di autenticazione sui file di log, negli aggiornamenti per Windows 11 25H2, 26H1 e Windows Server 2025. Il controllo associa ai log un codice di autenticazione basato su hash (HMAC), calcolato sui dati del log con una chiave unica per ogni macchina. Il driver analizza solo i log che ha scritto lui stesso.
SignDrop colpisce un passaggio successivo: la creazione del file accessorio .cnpf, che contiene i dati di recupero e nasce con gli stessi attributi di sicurezza del log originale. Secondo il codice, un utente standard prepara un log CLFS e un container con percorsi che controlla. Quando un processo privilegiato apre quel log, il driver crea il file .cnpf nel contesto di sicurezza del processo privilegiato, non in quello dell’utente.
L’exploit usa symbolic link dell’object manager per reindirizzare la creazione del file verso una posizione scelta dall’attaccante. Nel codice pubblicato il processo privilegiato è il servizio antimalware di Defender, attivato tramite la sua interfaccia di aggiornamento. Il file risultante appartiene a SYSTEM ma è scrivibile dall’utente standard, e secondo il ricercatore può essere concatenato fino a ottenere una shell SYSTEM. Nelle sue parole, Microsoft ha fatto tutto correttamente, “ma la logica consente un abuso”.
Sistemi interessati e test indipendente
L’exploit è stato provato su Windows 11 26H2, su una build sperimentale di Windows 11 26H2 e su Windows Server 2025 Experimental. Sono nel perimetro i sistemi con la modalità di autenticazione CLFS nel registro impostata a 0 (enforced) o 1 (learning). I sistemi con più di 90 giorni passano di norma da learning a enforcement in automatico: la configurazione predefinita delle installazioni consolidate è quindi quella presa di mira. I valori 2 o 3 disattivano la mitigazione, ma sia il ricercatore sia la documentazione del driver sconsigliano di farlo, perché riaprirebbe le falle di corruzione della memoria che la protezione doveva prevenire.
Sungyup Nam, responsabile ricerca della società coreana 78researchlab, ha riferito che Heewon Song, del team PurpleHound, ha verificato il funzionamento dell’exploit. Song lo ritiene però non abbastanza affidabile per un uso operativo. Defender deve essere attivo, e l’esecuzione trasforma ogni richiesta UAC nell’apertura di una shell utente standard e di una shell SYSTEM, bloccando altre azioni e rendendo l’attacco evidente a chi è davanti alla macchina. Il repository sostiene che la tecnica funzioni con qualsiasi motore antimalware eseguito con privilegi elevati, ma questa affermazione non è stata verificata.
Cosa possono fare gli amministratori
- Controllare la modalità di autenticazione CLFS nella chiave
HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication: un valoreModepari a 0 o 1 rientra nell’ambito dichiarato dal ricercatore. - Non disattivare la mitigazione (valori 2 o 3) per aggirare il problema.
- Seguire la Security Update Guide di Microsoft per una risposta ufficiale.
Nessun CVE, advisory o patch per SignDrop è comparso negli aggiornamenti di novembre. La falla non risulta nel catalogo CISA KEV e non sono stati segnalati attacchi che usino l’exploit.
Il contesto
Dall’aprile 2026 lo stesso ricercatore ha pubblicato diversi exploit contro Windows e Defender. Microsoft ha confermato come CVE-2026-50656 l’exploit RoguePlanet, correggendolo il mese successivo. Il bypass ShieldBreak, di agosto, ha ricevuto CVE-2026-69414. Tre delle precedenti falle di Defender dell’autore sono state sfruttate in attacchi. SignDrop è però di tipo diverso: le precedenti sfruttavano race condition nella gestione dei file di Defender, questa colpisce la funzione di autenticazione del driver CLFS.
Fonte: The Hacker News · Foto: The Hacker News

