
BOSSAI: un hacker taiwanese usa agenti AI per rubare dati di emergenza a Taipei
Secondo Acronis, un singolo attaccante con sede a Hualien City ha usato agenti AI per estrarre registri del 119 di Taipei e raccogliere dati in tre Paesi. Hanno ceduto solo difese deboli.
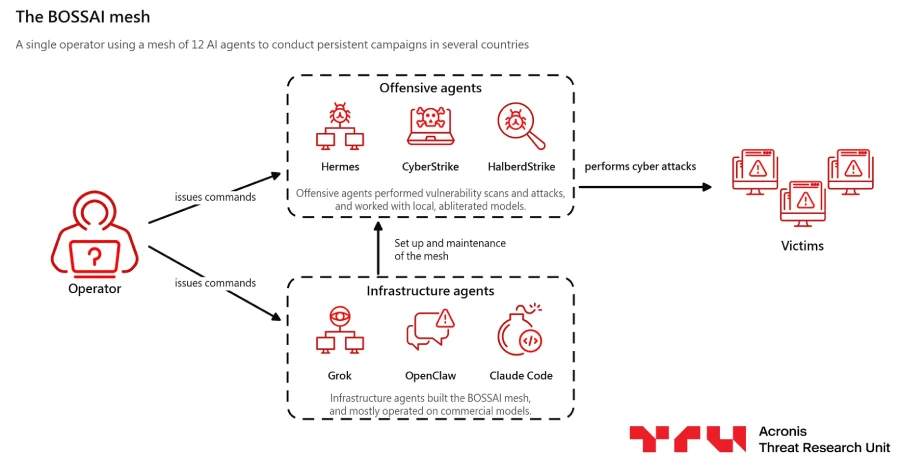
- Un solo attaccante ha usato 12 agenti AI (BOSSAI) contro centinaia di organizzazioni in almeno 11 Paesi
- Estratti registri del 119 di Taipei; dati raccolti anche in Thailandia e Messico (circa 206.800 record)
- Agenti su modelli abliterated, spesso errori e falsi positivi; falliti dove le difese erano solide
- Difese di base: login obbligatorio, API protette, patch dei database, correzione delle SQL injection
Un singolo attaccante ha usato agenti di intelligenza artificiale per estrarre registri di dispatch delle emergenze relativi a sette distretti di Taipei. Lo hanno riferito la scorsa settimana i ricercatori della Threat Research Unit di Acronis. Gli agenti hanno inoltre individuato una piattaforma dei vigili del fuoco di Taipei che esponeva, senza login, dati di pazienti del 2018: tracciati ECG e video delle ambulanze.
Un solo attore, centinaia di bersagli
I ricercatori sono molto sicuri che dietro l’operazione ci sia una sola persona, residente a Hualien City, a Taiwan. L’uomo ha puntato gli agenti contro centinaia di organizzazioni in almeno 11 Paesi: servizi di emergenza, banche, università e sistemi militari. Dati raccolti o accessi ottenuti hanno riguardato circa 10 organizzazioni in Taiwan, Messico e Thailandia.
Le prove arrivano dal server dell’attaccante, che sembrava un sistema di sviluppo mal configurato. In realtà era la sua piattaforma operativa: oltre 90.000 file con conversazioni degli agenti, cronologia dei comandi, strumenti di hacking, credenziali e dati delle vittime.
Cosa hanno raggiunto gli agenti
- Taiwan: il bersaglio principale. I registri del 119 (numero di emergenza per pompieri e ambulanze) sono stati estratti dall’API del sistema. Contengono orari, tipi di intervento, stato dei casi e posizioni a livello di strada. Sono archivi di casi, non un tracciamento in tempo reale.
- Finanziaria taiwanese: dati da una tabella di account tramite SQL injection.
- Thailandia: dati raccolti da tre università con la stessa tecnica, dopo aver selezionato 489 bersagli potenziali in 45 istituti.
- Messico: circa 206.800 record di telefonia fissa con nomi e indirizzi, ottenuti da statistiche governative, elenchi di codici postali e dati dell’autorità delle telecomunicazioni.
Circa altre 15 organizzazioni sono state attaccate senza violazione confermata. In almeno otto altri Paesi i bersagli erano solo stati scansionati o messi in coda. Il report non dice se le organizzazioni o le autorità taiwanesi siano state avvisate, né se i dati esposti siano ancora raggiungibili.
Come è stata usata l’AI
La piattaforma, chiamata BOSSAI, comprendeva 12 agenti AI, di cui 9 in uso. Alcuni costruivano e mantenevano server e strumenti, altri scansionavano e attaccavano. Gli agenti non comunicavano tra loro: l’attaccante copiava a mano l’output di uno nell’altro.
I modelli commerciali in cloud hanno svolto gran parte della costruzione, con Grok come principale. Davanti a richieste dirette di attacco, Grok e MiniMax M3 hanno rifiutato chiedendo una prova scritta di autorizzazione. Non è chiaro se una lettera falsa avrebbe cambiato l’esito. Grok ha fatto un’eccezione, riparando uno script proof-of-concept poi passato a un agente d’attacco.
Gli agenti d’attacco giravano quasi del tutto su modelli «abliterated»: modelli eseguiti in locale a cui è stato rimosso l’addestramento di sicurezza. Erano versioni di DeepSeek, GLM e Qwen. L’attaccante ha reindirizzato su un modello simile anche Claude Code e Codex, usati soprattutto per l’infrastruttura. Cursor, con un modello di questo tipo, ha attaccato un sito di servizi di emergenza taiwanese.
Gli agenti hanno sbagliato spesso. Uno strumento di scansione ha inventato CVE e oltre metà dei suoi risultati alti e critici erano falsi positivi o classificati male. L’agente d’attacco principale ha riportato esiti mai avvenuti.
Attribuzione e movente
L’attribuzione di Acronis si basa su errori dell’attaccante nel nascondere l’identità e su informazioni pubbliche. Ha riusato la stessa identità per le sue attività legittime e per i server d’attacco: profilo GitHub, logo, nome di una chiave SSH, indirizzo email. Il suo IP domestico è comparso in una sessione SSH in una conversazione con Grok.
Il movente è meno chiaro. Alcuni attacchi a bersagli governativi, di emergenza e militari sembravano opera di gruppi sostenuti da Stati, altri di criminalità comune. Per i ricercatori probabilmente voleva guadagnare; non è chiaro se lavori per qualcuno.
Cosa ha fermato gli agenti
Gli agenti hanno trovato soprattutto dati già mal protetti: una porta con dati medici aperta dal 2018, registri di dispatch su un’API pubblica, un finanziatore con 16 punti di SQL injection, università con database Oracle senza patch. Hanno fallito dove i login erano imposti, dove i paywall richiedevano una sessione valida e dove gli endpoint erano filtrati correttamente.
L’AI ha reso economico trovare e raggiungere molti bersagli insieme, ma non ha superato difese solide. La difesa di base resta quindi decisiva: autenticazione obbligatoria, API non esposte, correzione delle SQL injection e patch dei database.
Fonte: The Hacker News · Foto: The Hacker News


