
Google presenta Gemini 4 Carbon: in testa ai benchmark su vulnerabilità, exploit e patch
Google ha lanciato Gemini 4 Carbon, modello con prestazioni di vertice nella ricerca di vulnerabilità, nello sfruttamento e nella correzione. L'accesso è per ora limitato a un gruppo di difensori selezionati.
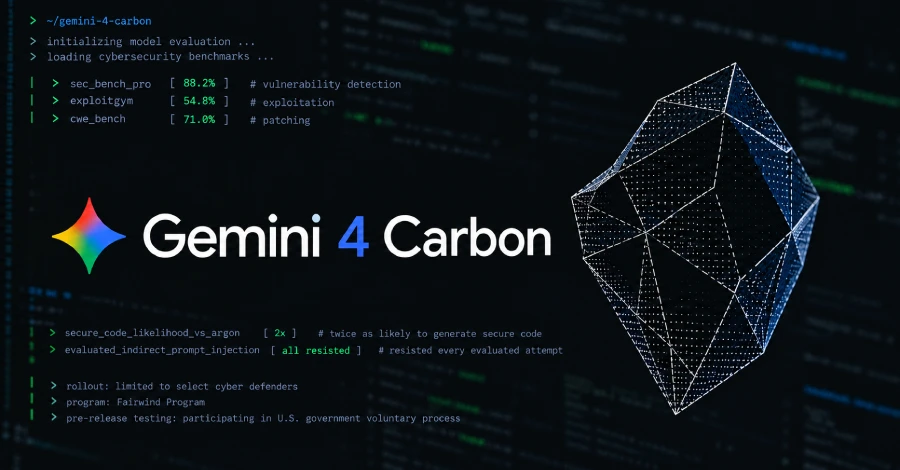
- Google presenta Gemini 4 Carbon, modello con capacità avanzate in cybersecurity
- Benchmark dichiarati: SEC-bench Pro 88,2%, ExploitGym 54,8%, CWE-bench 71,0%
- Accesso iniziale limitato a difensori selezionati, poi ad altri partner via Fairwind Program
- Anthropic e OpenAI annunciano risultati su vulnerabilità e rischio cyber
Mercoledì Google ha presentato Gemini 4 Carbon, il nuovo modello di frontiera con capacità avanzate in cybersecurity e nei compiti a lungo orizzonte. Il debutto arriva a meno di una settimana da quello di Gemini 4 Argon.
I risultati dichiarati
Koray Kavukcuoglu, senior vice president di Google DeepMind e chief AI architect di Google, ha indicato progressi netti nella programmazione e nei compiti agentici. Per la sicurezza, Google cita tre benchmark:
- SEC-bench Pro: 88,2% nella ricerca di vulnerabilità;
- ExploitGym: 54,8% nello sfruttamento;
- CWE-bench: 71,0% nella correzione (patching).
Nell’Artificial Analysis Intelligence Index, Carbon ottiene 59 punti. Superati Claude Opus 5.5 di Anthropic (58), GPT-6 Astra di OpenAI (57) e GPT-6.1 Sol (55).
Secondo Google, il modello ha un’efficacia migliore su rilevamento, validazione e correzione delle vulnerabilità. Genera inoltre codice sicuro con probabilità doppia rispetto ad Argon.
Comportamento e sicurezza del modello
Google sottolinea che, davanti ad attività complesse o sotto pressione, Carbon tende a chiedere l’intervento umano quando c’è ambiguità, invece di «indovinare» o forzare un percorso. L’azienda afferma anche che il modello ha resistito a tutti i tentativi di indirect prompt injection valutati.
Accesso limitato
Come per il predecessore, il rilascio è per ora riservato a un sottoinsieme di difensori informatici. In seguito l’accesso sarà esteso ad altri partner fidati, nell’ambito del Fairwind Program. Google dichiara inoltre di partecipare al processo volontario del governo statunitense per i test dei modelli prima del rilascio.
Il contesto: OpenAI e Anthropic
Nelle stesse ore OpenAI ha rilasciato GPT-6.1 Terra, descritto come un modello veloce ed efficiente. Secondo l’azienda raggiunge la soglia «Critical» in cybersecurity del suo Preparedness Framework e mantiene le protezioni sviluppate per GPT-6 Astra. OpenAI riferisce anche che, rispetto a GPT-5.6 Terra, resta più spesso nel perimetro del compito e dichiara limiti e ostacoli. Nei suoi test mostra inoltre una forte resistenza alla prompt injection.
Anthropic ha invece reso noto che un modello di ricerca interno, non rilasciato, ha individuato vulnerabilità critiche in software molto diffuso:
- un’esecuzione di codice remota con un solo clic in Google Chrome;
- una catena di exploit in Apple Safari, sempre con un clic, in grado di accedere a cronologia, cookie e altri dati sensibili;
- un bypass della schermata di blocco di Android;
- un denial-of-service nel driver HTTP.sys di Windows (
CVE-2026-33096, CVSS 7.5).
Google, Apple e Microsoft hanno corretto tutti i problemi. Secondo Anthropic, queste catene mostrano la capacità del modello di creare exploit articolati in più passaggi, sia in software open source sia proprietario. Competenze un tempo riservate a pochi team specializzati, aggiunge l’azienda, oggi i modelli le applicano con poco intervento umano, producendo un exploit funzionante che chiunque può eseguire e verificare.
I dati sui benchmark sono dichiarati dalle aziende e la fonte non riporta verifiche indipendenti.
Fonte: The Hacker News · Foto: The Hacker News


