Falsi tool AI come Claude e ChatGPT: 1.258 analisi ANY.RUN su campagne rivolte alle aziende
ANY.RUN ha censito 1.258 analisi sandbox legate a campagne con falsi strumenti AI. Gli attaccanti imitano ChatGPT, Claude, Copilot e Gemini per rubare credenziali e diffondere malware.
- ANY.RUN: 1.258 analisi sandbox su falsi tool AI tra il 15 aprile e il 5 ottobre 2026
- Imitati ChatGPT, Claude, Copilot e Gemini per rubare credenziali e diffondere malware
- Colpiti sviluppatori e team marketing in molti settori; a rischio anche i Mac
- Serve visibilità su ciò che i dipendenti installano e analisi multipiattaforma
Tra il 15 aprile e il 5 ottobre 2026, i ricercatori di ANY.RUN hanno individuato 1.258 analisi sandbox pubbliche collegate a campagne che sfruttano falsi strumenti di intelligenza artificiale. I criminali imitano marchi molto noti per colpire utenti aziendali, in particolare sviluppatori e team marketing.
Chi è più esposto
Tra le sottoscrizioni con indicazione del Paese, l’India pesa per il 20% e gli Stati Uniti per il 16%. Le analisi statunitensi sono in testa in due gruppi di campagne: i falsi download di Claude e gli attacchi a tema ChatGPT.
Il fenomeno non riguarda solo il settore tecnologico. Il comparto tecnologico compare in tutte e sette le query di campagna esaminate. Seguono telecomunicazioni (sei), istruzione e consulenza (cinque ciascuna), poi manifattura, sanità, pubblica amministrazione e finanza (quattro ciascuna). Negli Stati Uniti telecomunicazioni e manifattura sono i più frequenti.
Esche adattate al ruolo
- Sviluppatori: falsi assistenti di programmazione e istruzioni di installazione mettono a rischio codice sorgente, credenziali cloud e chiavi API. In una sessione sandbox è stata osservata una pagina contraffatta di GitHub Copilot CLI con istruzioni di installazione malevole.
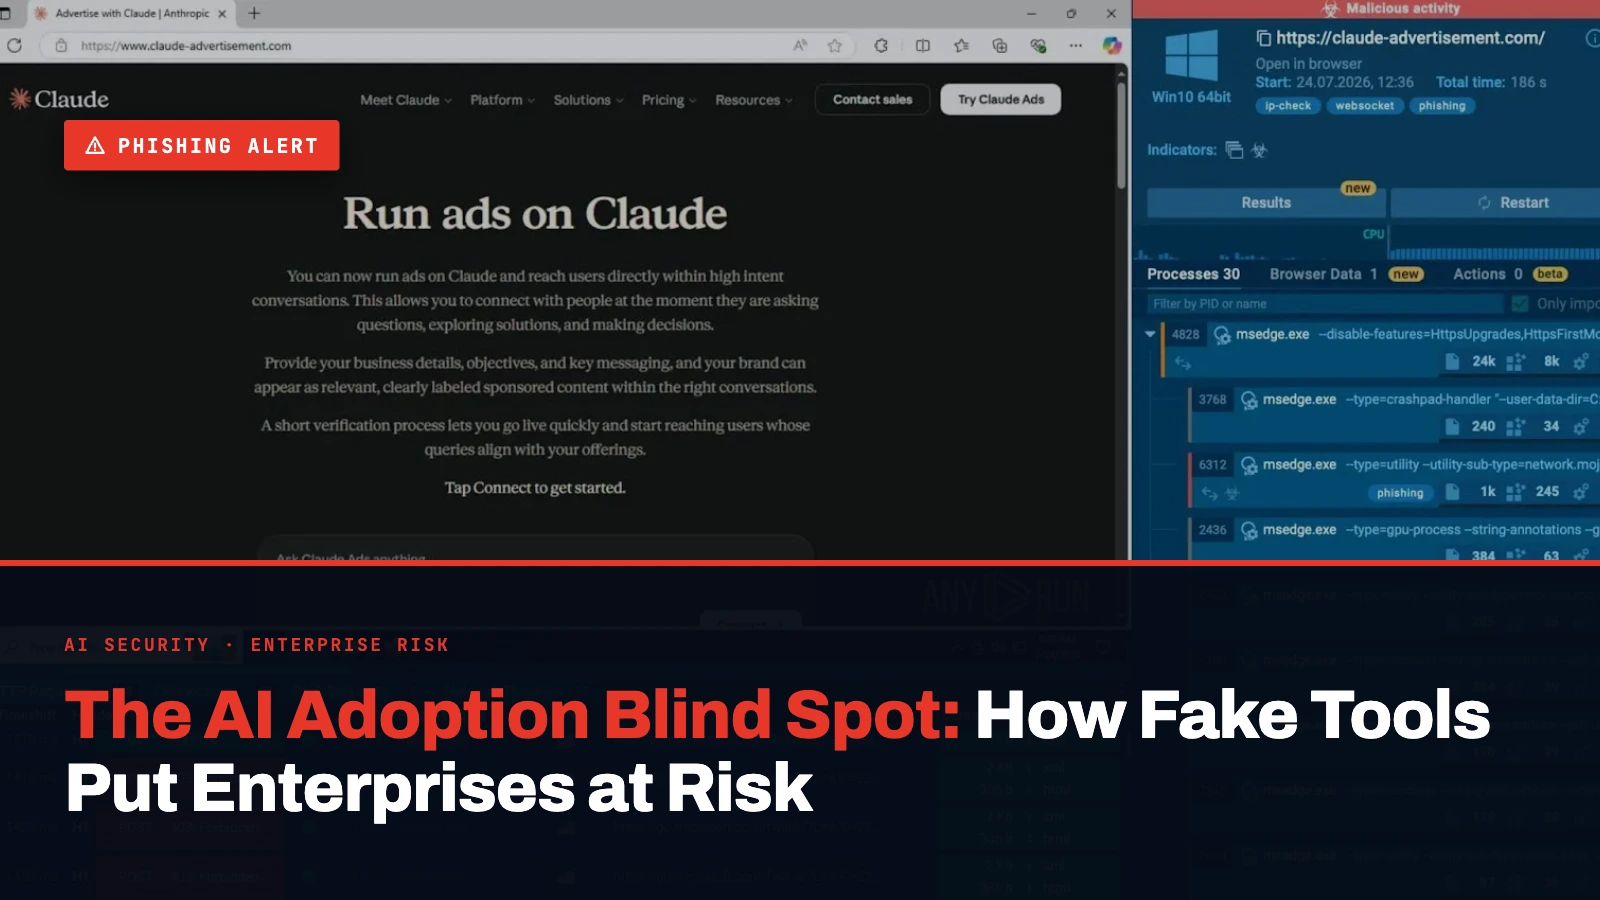
- Team marketing: programmi pubblicitari AI falsi prendono di mira chi gestisce budget, sistemi di fatturazione e account aziendali. Una campagna con un falso «Claude Ads» usava una finta finestra di accesso Google per rubare le credenziali.
- Altri utenti aziendali: le app desktop false espongono a malware e furto di sessioni del browser. Un installer di Claude trojanizzato avviava l’applicazione legittima e intanto raccoglieva dati del browser in background.
Come si sviluppa l’attacco
L’esca iniziale sono siti contraffatti, annunci e conversazioni AI condivise che impersonano ChatGPT, Claude, Microsoft Copilot e Google Gemini. Installer falsi e istruzioni di setup spingono l’utente a scaricare malware o a eseguire comandi presentati come normali passaggi di installazione.
Una volta in esecuzione, il codice può installare information stealer o altro malware. L’obiettivo sono password, cookie di sessione e token di autenticazione. Credenziali e sessioni compromesse possono aprire l’accesso ai sistemi aziendali, con possibile esposizione di dati o ulteriori intrusioni.
Non solo Windows
Anche macOS è nel mirino. Le pagine di installazione false possono indurre gli utenti Mac a copiare comandi malevoli nel Terminale, spacciandoli per setup di routine. Nelle aziende con sistemi misti, la scarsa visibilità su macOS può ritardare il contenimento e lasciare non identificati account o dispositivi coinvolti.
Cosa indica la ricerca
ANY.RUN sottolinea che i team di sicurezza devono saper indagare minacce nascoste dietro applicazioni dall’aspetto legittimo. Non basta guardare ai download sospetti: occorre capire che cosa viene eseguito sui dispositivi dei dipendenti, quali credenziali possono essere esposte e se l’attacco è andato oltre. Per questo la società propone un’analisi comportamentale multipiattaforma, con una sandbox interattiva che supporta Windows, Linux, Android e macOS. Si tratta di una posizione del fornitore, che promuove il proprio prodotto.
L’esposizione, avverte la fonte, nasce ovunque i dipendenti installino applicazioni AI o colleghino account aziendali senza un adeguato controllo di sicurezza.
Fonte: Cyber Security News · Foto: Cyber Security News