
Google: gli attaccanti usano agenti AI per trasformare le patch in exploit
Il Google Threat Intelligence Group segnala framework AI autonomi come ARTEX, CAIRN, CyberStrikeAI e PentAGI in intrusioni reali. L'analisi automatica delle patch accorcia i tempi di sfruttamento.
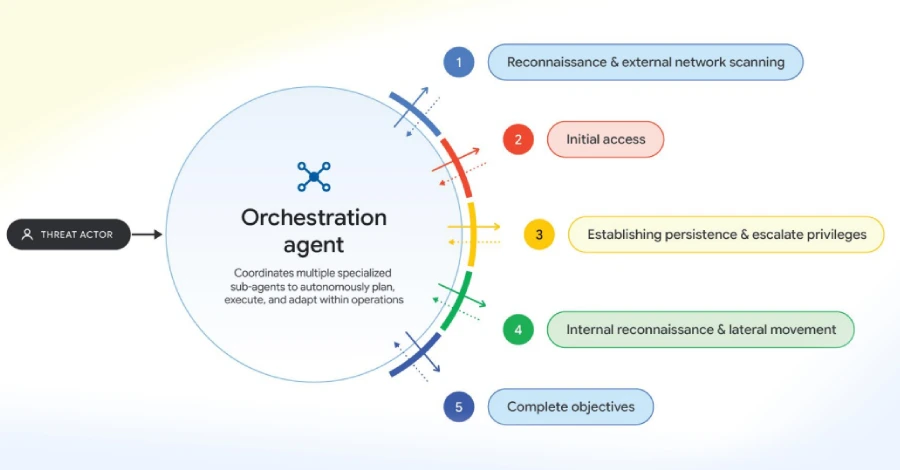
- Google: attaccanti usano framework AI multi-agente come ARTEX, CAIRN, CyberStrikeAI e PentAGI in intrusioni reali
- Gli LLM analizzano le patch e accorciano il tempo tra correzione e exploit, come per PaperCut NG/MF
- In crescita LLMjacking e phishing assistito da chatbot, come nella piattaforma Jieyou
Lunedì Google ha reso noto che l’uso dell’intelligenza artificiale da parte degli attaccanti è andato oltre i prompt manuali. Secondo il Google Threat Intelligence Group (GTIG), sono ora impiegati framework offensivi autonomi e multi-agente, tra cui ARTEX, CAIRN, CyberStrikeAI e PentAGI, per condurre intrusioni in più fasi a una velocità operativa maggiore.
Framework di pentesting usati negli attacchi
Si tratta di framework open source di penetration testing basati su agenti. Gli attori malevoli li usano, spiega il GTIG, per automatizzare singole fasi e compiti specifici durante intrusioni in corso. Per Google è un cambio di paradigma: gli attacchi avvengono «a velocità di macchina» e possono essere scalati combinando percorsi diversi, anche se i meccanismi di fondo restano gli stessi.
Tra gli attori che sperimentano questi strumenti ci sono gruppi con motivazioni finanziarie e sospetti attori di spionaggio allineati con la Cina. Google cita anche ZeroHollow, un servizio di inferenza usato per lo sviluppo di exploit e il routing di LLM, e Agent Zero, un framework open source con esecuzione autonoma di codice e generazione dinamica di strumenti.
Dalla patch all’exploit in tempi ridotti
Un secondo fronte riguarda l’automazione dell’analisi delle vulnerabilità e della trasformazione dei proof-of-concept in exploit funzionanti. Con pipeline basate su LLM, gli attaccanti fanno reverse engineering delle patch tramite analisi differenziale, cioè il confronto tra versioni del codice. Così riducono il tempo tra la pubblicazione di una correzione e lo sfruttamento attivo. Google riporta il caso delle falle in PaperCut NG/MF, osservato a settembre.
Per il GTIG, sfruttare le vulnerabilità n-day (già corrette) può risultare più efficiente, perché la ricerca si concentra su un insieme finito di fonti: versioni del codice, anche da canali di pre-release, note di rilascio, ricerche di sicurezza e codice PoC.
LLMjacking e phishing assistito
Gli attaccanti prendono di mira anche l’infrastruttura AI. Con il LLMjacking rubano credenziali LLM e risorse cloud da ambienti aziendali compromessi. Poi rivendono l’accesso a prezzi scontati tramite servizi proxy underground come APIMart e JetNight, noti come LLM mixer.
Gli strumenti open source abbassano inoltre la soglia d’ingresso: permettono di integrare nuovi exploit, scalare gli attacchi e costruire campagne di phishing convincenti. Un esempio è Jieyou, piattaforma di phishing in lingua cinese che include un chatbot LLM. I clienti configurano i pannelli e modificano i template con comandi in linguaggio naturale, senza competenze tecniche specifiche.
Secondo Google, i fornitori di phishing-as-a-service usano gli LLM come «moltiplicatore di forza modulare».
Google osserva che gli affiliati con poche competenze possono ora personalizzare esche e interfacce di phishing in modo dinamico.
Fonte: The Hacker News · Foto: The Hacker News


