
SGLang, exploit RCE contro NEAR AI: dati di 18 agenti e circa 100 utenti
Un attaccante ha sfruttato una falla RCE in SGLang su un server di inferenza di NEAR AI. Esposti dati di circa 100 utenti e 18 agenti AI; a rischio anche richieste in modalità riservata.
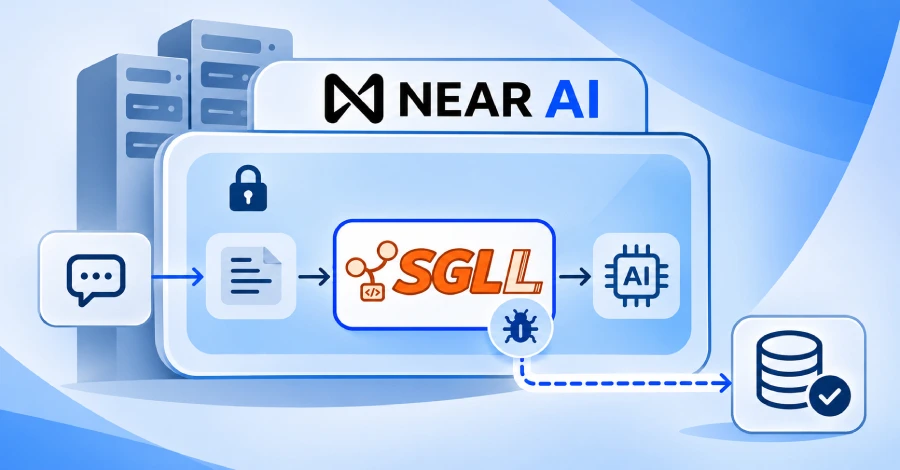
- Falla RCE in SGLang sfruttata su un server di inferenza di NEAR AI domenica scorsa
- Dati di circa 100 utenti e 18 agenti AI sottratti; due chiavi API cloud esposte e revocate
- A rischio anche richieste in modalità riservata: il TEE non protegge dal software al suo interno
- Nessun CVE né versioni indicate; chi è coinvolto è stato contattato da security@near.ai
Domenica scorsa un attaccante ha sfruttato una vulnerabilità di esecuzione di codice remoto (RCE) in SGLang, motore di inferenza open source, ed è riuscito a eseguire codice su uno dei server di inferenza di NEAR AI. L’azienda lo ha reso noto in questi giorni nel suo report sull’incidente.
Il limite del TEE
Secondo NEAR AI, l’attaccante avrebbe potuto vedere le richieste elaborate quel giorno sul server, comprese quelle inviate in modalità riservata. Questa modalità usa un trusted execution environment (TEE), un ambiente isolato pensato per proteggere i dati anche dall’azienda stessa. Ma il TEE, spiega la società, «non protegge da una vulnerabilità nel software eseguito al suo interno». SGLang gira dentro il TEE, ed è per questo che l’attaccante ha potuto raggiungere quelle richieste.
Cosa è stato sottratto
L’attaccante si è spostato oltre il server, raggiungendo un sistema interno collegato a Private Chat, prodotto già dismesso. L’azienda ha confermato finora il download dei dati di circa 100 utenti: indirizzi email e nomi e, per alcuni account, informazioni su piano e saldo. Non risultano accessi alle conversazioni salvate né ai file caricati.
Sono stati compromessi anche 18 agenti AI di una vecchia installazione di NEAR AI Agents, non eseguita nel TEE. Da questi sono stati prelevati cronologia delle chat, impostazioni e log. Nei log erano esposte le chiavi API di NEAR AI Cloud di due clienti, poi revocate.
Le misure adottate
- revoca di tutte le sessioni attive e delle credenziali amministrative;
- sostituzione di tutti i token degli agenti;
- Private Chat messo offline;
- correzione della falla SGLang su tutti i server di inferenza;
- rotazione delle altre credenziali e analisi forense completa.
L’accesso a NEAR AI Cloud è stato ripristinato. L’azienda ha segnalato la falla al progetto SGLang, ma non ha indicato il codice CVE, le versioni coinvolte né se sia stata rilasciata una correzione.
Cosa devono fare gli utenti
Gli utenti con account o agenti confermati come coinvolti sono stati contattati direttamente da security@near.ai, con le istruzioni del caso. Chi non ha ricevuto comunicazioni non deve fare nulla, come precisato in un secondo aggiornamento. Per precauzione, l’azienda invita a diffidare di messaggi non richiesti su account o saldo.
Non è chiaro se tra i contattati ci siano utenti le cui richieste sono passate dal server colpito domenica scorsa.
Il caso Brave Leo
In un approfondimento tecnico del 15 ottobre, Brave ha scritto che l’assistente Leo esegue le chat con il modello GLM 5.3 Flash in un TEE gestito da NEAR AI. NEAR AI non ha detto se il server compromesso abbia gestito alcune di quelle chat.
Indicatori di compromissione (IoC)
security@near[.]aiFonte: The Hacker News · Foto: The Hacker News

