Claude Dispatch: estensioni malevole possono far eseguire codice a Claude Desktop
Ricercatori di Forever Security mostrano come un'estensione del browser attiva su claude.ai possa abusare di Dispatch per far eseguire codice a Claude Desktop. Anthropic dice di ritirare la funzione.
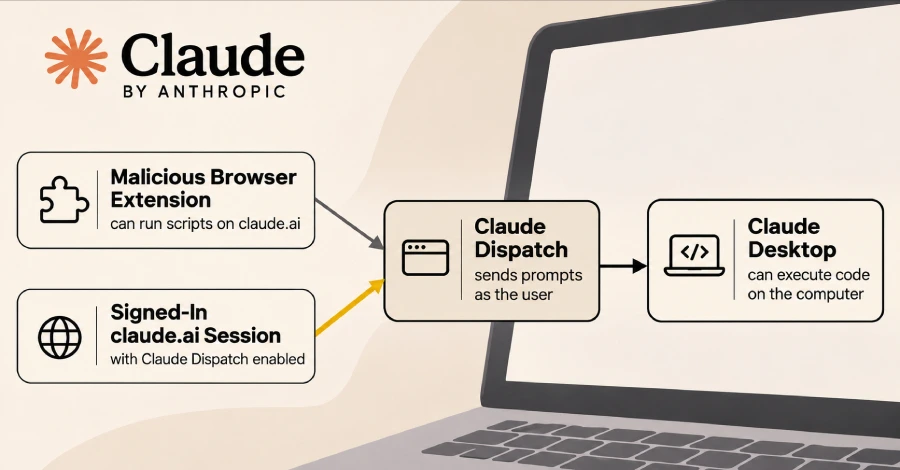
- Un'estensione su claude.ai può inviare comandi a Claude Desktop tramite Dispatch e approvarli da sola
- Test eseguito da Forever Security: installato un pacchetto npm e aperta la Calcolatrice; nessun attacco reale segnalato
- Anthropic ritira Dispatch, ma i ricercatori citano Remote Control e Cowork come vie analoghe
- Disattivare Dispatch cross-device, controllare le estensioni e monitorare le azioni degli agenti AI
Un’estensione del browser in grado di eseguire script su claude.ai può far eseguire codice sul computer di un utente tramite Claude Desktop. Lo hanno dimostrato in un test i ricercatori di Forever Security, azienda di sicurezza per gli endpoint. La falla, secondo loro, è ancora sfruttabile.
Il ruolo di Dispatch
Dispatch è una funzione di Claude che permette di inviare attività dal telefono a Claude Desktop. Quest’ultimo è un agente AI che può eseguire comandi sul computer in cui è installato.
I ricercatori hanno scoperto che Dispatch accettava anche una normale sessione autenticata su claude.ai, benché il sito non mostrasse alcun collegamento alla funzione. Un’estensione attiva sul sito poteva così inviare istruzioni a Claude Desktop come se provenissero dall’utente.
Come funziona l’attacco
Secondo l’analisi tecnica di Gal Weizman, servono due condizioni. La prima è un’estensione che possa eseguire script su claude.ai. La seconda è un utente autenticato sia su claude.ai sia su Claude Desktop, con Dispatch attivo. Dispatch funziona solo con il computer attivo e l’app desktop aperta.
L’estensione può essere malevola, può essere legittima ma aver ricevuto un aggiornamento compromesso, oppure può avere una vulnerabilità propria.
Nel test, uno script ha aperto Dispatch e inviato a Claude quattro prompt, come se fosse l’utente, chiedendo di installare un pacchetto npm. Claude ha prima esitato davanti al pacchetto sconosciuto. Un messaggio successivo, scritto con la voce dell’utente, lo ha convinto a procedere.
Claude chiede conferma prima di agire, ma le richieste di approvazione compaiono nella pagina web controllata dall’estensione. Lo script cliccava su ogni pulsante «Allow» ogni secondo, quindi nessuno doveva guardare lo schermo. Claude ha eseguito un’installazione globale con npm e lo script di installazione del pacchetto ha aperto la Calcolatrice. Non è servito alcun exploit del browser.
Gli stessi passaggi, dati i permessi di Claude sul computer, avrebbero potuto servire a rubare file o installare una backdoor, affermano i ricercatori.
Limiti del test e portata
Il test è stato condotto con browser e Claude Desktop sullo stesso computer. I ricercatori non segnalano attacchi reali. Poiché Dispatch collega più dispositivi, l’estensione potrebbe raggiungere anche Claude Desktop su un altro computer con lo stesso account: lo scenario è descritto, ma non dimostrato.
Ciò potrebbe collegare un computer di casa a un portatile aziendale quando si usa un solo account personale su entrambi. I ricercatori dicono di aver visto, presso i loro clienti, account Claude personali con Dispatch cross-device attivo su computer di lavoro.
La posizione di Anthropic
Forever Security ha segnalato il problema ad Anthropic il 14 maggio. L’azienda lo ha ritenuto valido il 19 maggio, ma ha chiuso la segnalazione come duplicato di un problema già individuato internamente. Il 13 ottobre Anthropic avrebbe comunicato ai ricercatori il ritiro di Dispatch, con obiettivo a fine ottobre.
La pagina di aiuto, aggiornata a fine della scorsa settimana, non parla di ritiro. Indica che Dispatch è chiuso ai nuovi utenti e che chi lo usa su alcuni piani Pro, Max e Ultra «can keep using it for now».
Per i ricercatori, Anthropic ritira Dispatch ma non il progetto che ne è alla base. Sostengono che Claude Code Remote Control e le sessioni di Claude Cowork permettano lo stesso attacco tramite estensioni. Il loro rapporto non include test su queste funzioni; è previsto un approfondimento.
Cosa fare
- Disattivare Dispatch cross-device se non serve. Se serve, rivedere come i dispositivi vengono associati, approvati e rimossi.
- Trattare le estensioni del browser come qualsiasi altro software: verificarne i permessi, controllare cosa viene installato ed esaminare gli aggiornamenti che ampliano l’accesso.
- Monitorare le azioni degli agenti AI sul computer: installazioni impreviste di pacchetti, modifiche alle impostazioni, accessi a credenziali e connessioni esterne.
Fonte: The Hacker News · Foto: The Hacker News