ChatGPT, bypass della Lockdown Mode via anteprima HTML: falla corretta da OpenAI
Check Point descrive una vulnerabilità, già corretta, nelle anteprime HTML di ChatGPT che permetteva di aggirare la Lockdown Mode ed esfiltrare dati delle chat, anche senza interazione dell'utente.
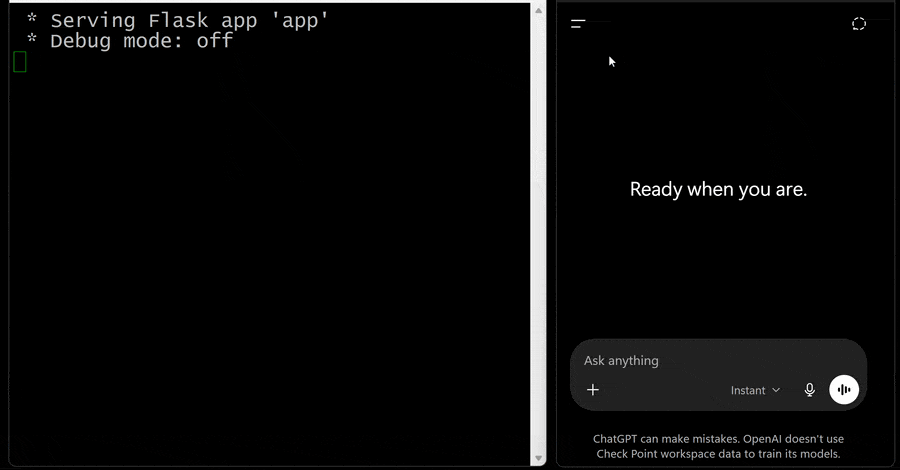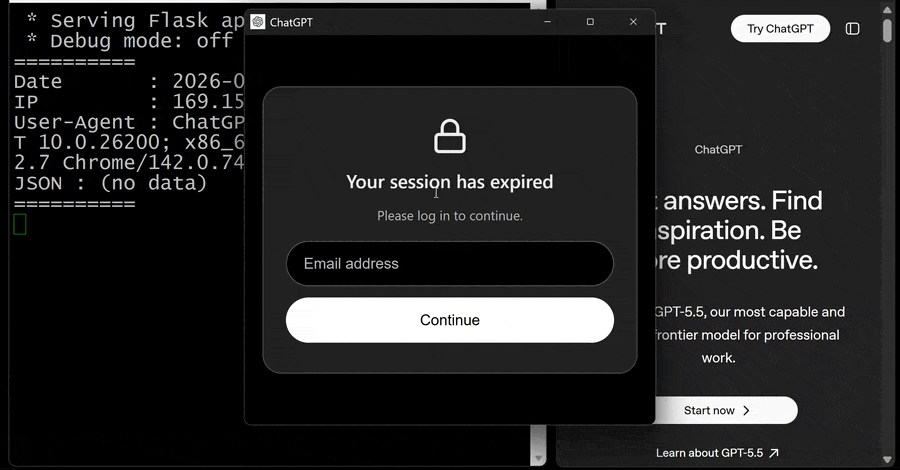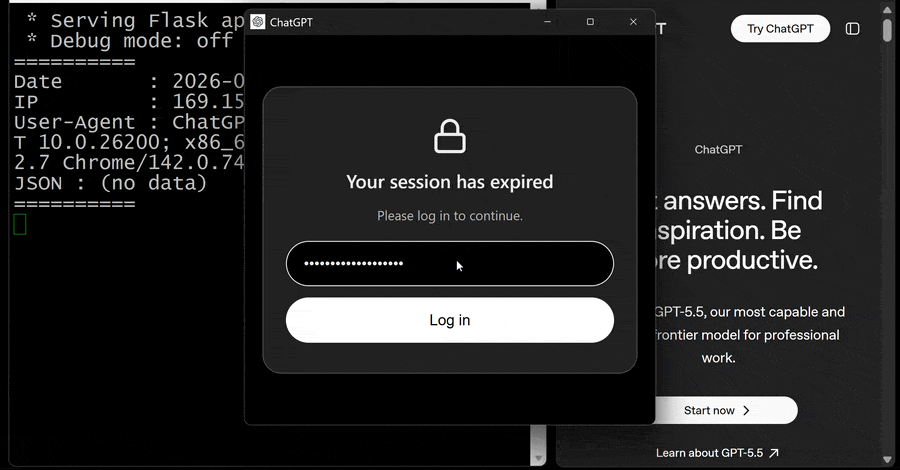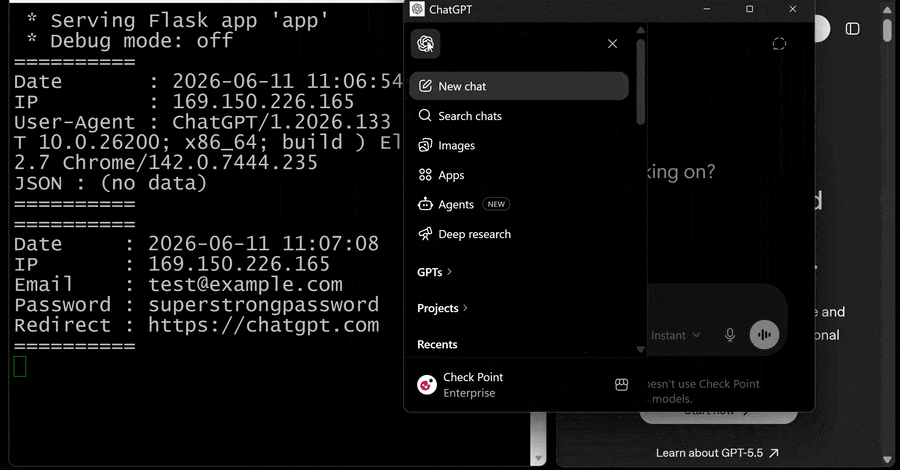
- Falla nelle anteprime HTML di ChatGPT aggirava la Lockdown Mode ed esfiltrava dati delle chat
- Possibile anche zero-click nell'app desktop; veicoli: prompt, GPT malevolo o chat condivisa
- OpenAI ha corretto il problema il 18 settembre 2026 dopo segnalazione responsabile
- Ricerche correlate mostrano molte falle in agenti e strumenti AI
Ricercatori di Check Point hanno reso noti i dettagli di una vulnerabilità di OpenAI ChatGPT, ora corretta, che consentiva di aggirare la Lockdown Mode. Quest’ultima è un’impostazione opzionale introdotta da OpenAI a giugno 2026 per ridurre il rischio di esfiltrazione di dati tramite prompt injection. OpenAI ha risolto il problema il 18 settembre 2026, dopo una segnalazione responsabile.
Come funzionava il bypass
Il difetto riguarda le anteprime di pagine HTML nei blocchi di codice di ChatGPT. Il contenuto HTML viene mostrato direttamente nell’applicazione, ma all’interno di una sandbox. La sandbox impedisce l’accesso a dati dell’app, come cookie e local storage, e blocca le comunicazioni con risorse esterne senza il consenso dell’utente. La Lockdown Mode, a sua volta, limita le richieste di rete in uscita che potrebbero trasferire informazioni sensibili a un’infrastruttura dell’attaccante.
Secondo Check Point, il problema stava nella gestione dei popup. L’anteprima usava frame annidati in sandbox. ChatGPT intercettava i tentativi diretti di aprire nuove finestre, ma i permessi della sandbox sottostante consentivano comunque i popup e la loro fuoriuscita dalla sandbox. Creando un ulteriore frame annidato, era possibile raggiungere una funzione popup non modificata ed eludere le restrizioni. Il contenuto aperto in questo modo non era più soggetto agli stessi vincoli, quindi le protezioni della Lockdown Mode risultavano aggirate.
Rischi
Superate le restrizioni, un attaccante poteva esfiltrare dati e messaggi delle chat o consegnare payload malevoli. I veicoli indicati sono un prompt costruito ad hoc, un GPT malevolo o una chat condivisa. Poiché l’attaccante controlla il contenuto della finestra popup, poteva anche mostrare esche di social engineering, come un falso aggiornamento di ChatGPT, per indurre la vittima a scaricare malware.
Eli Smadja, head of research di Check Point, parla di furto silenzioso di dati, phishing e distribuzione di malware, inclusa l’esfiltrazione zero-click nell’app desktop di ChatGPT. Il problema, precisa, non è limitato all’ambiente desktop basato su Electron. Il caso mostra che debolezze esterne al modello possono compromettere i controlli di sicurezza dell’AI: questi sono “solidi quanto l’ambiente applicativo che li circonda”.
Altre ricerche su ChatGPT
Una settimana prima, Parameter Labs aveva descritto un bypass di sandbox e content security policy (CSP) di ChatGPT. Bastava inviare a una vittima un link di condivisione pubblico e farle cliccare una volta l’anteprima HTML, che si apre in automatico se il blocco è marcato come visualizzabile. Il ricercatore Mukul Goyal spiega che il payload veniva eseguito come chatgpt[.]com, con accesso alla sessione web autenticata della vittima.
A settembre Check Point aveva inoltre mostrato un canale di comando nascosto tra account diversi. Un attaccante poteva usare la sessione ChatGPT della vittima per eseguire attività nascoste, con strumenti, dati e app collegate, mentre la conversazione visibile appariva normale.
Il quadro più ampio
La fonte elenca poi numerose ricerche recenti su strumenti AI indotti a rivelare segreti o a compiere azioni non autorizzate:
- SkillJacking: dirottamento delle dipendenze usate dalle skill degli agenti.
- Embrace: falle nei browser integrati in Cursor, GitHub Copilot, OpenAI Codex, Visual Studio Code e Claude Desktop, sfruttabili per eseguire codice, rubare file o falsificare la barra degli indirizzi.
- Repeat-After-Me: tecnica che induce framework come LangChain LangGraph, Microsoft Agent Framework, AutoGen, Google Agent Development Kit 2.0, AWS Strands Agents e CrewAI a eseguire tool call.
- AgentCorruption: attacco ad agenti esposti su AWS Bedrock AgentCore per estrarre credenziali IMDS.
- Cryptographic Context Injection: prompt injection indiretta con testo cifrato AES, su Grok e GitHub Copilot CLI.
- SalesBleed: vulnerabilità zero-click in Salesforce Agentforce tramite il modulo Web-to-Lead.
- Plugin4Shell: sostituzione di un plugin fidato aggirando il SHA pinning, con esecuzione di codice remota zero-click su Claude Code, Codex, GitHub Copilot e Gemini CLI, secondo Air Security.
- BragJack: dirottamento degli agenti AI nei browser tramite un’estensione malevola già installata.
- PleaseFix, PuzzleMask, Workflow Identity Hijacking, sampling drift e altri attacchi ad agenti di supporto clienti e a coding agent di Anthropic, Google e OpenAI.
Novee Security osserva che gli agenti stanno diventando infrastruttura di base in CI/CD, messaggistica, triage, incident response e supporto. Più diventano autonomi, più input non attendibile raggiunge azioni reali.
Cosa fare
La fonte non indica azioni per gli utenti: la falla della Lockdown Mode è già stata corretta da OpenAI. Il rilievo per le aziende è valutare i controlli di sicurezza dell’AI nel contesto dell’intera applicazione, non solo del modello.
Fonte: The Hacker News · Foto: The Hacker News