Attacchi ai sistemi fisici degli edifici: frigoriferi in Francia e ransomware in ospedale
Dopo l'attacco ai frigoriferi di centinaia di supermercati francesi, gli esperti segnalano la crescita di intrusioni nei sistemi di gestione degli edifici e nell'OT, con l'AI come fattore di rischio.
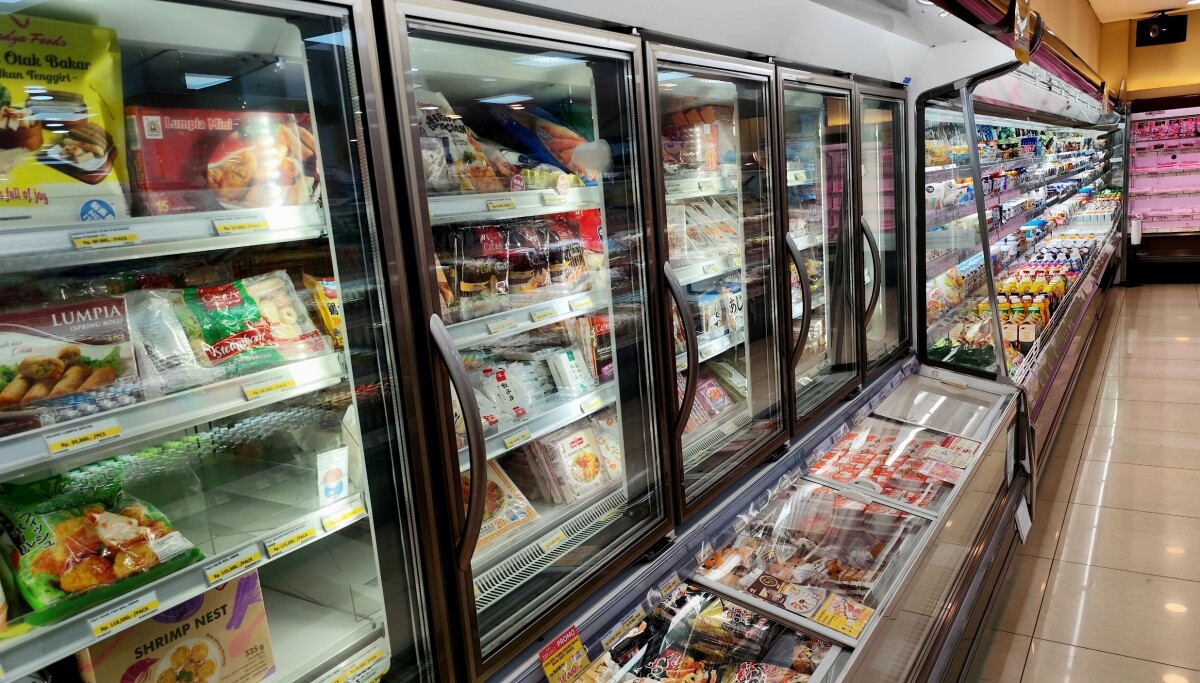
- Hackerati migliaia di sistemi di refrigerazione in centinaia di supermercati francesi, con cibo rovinato e incendi
- Armis Labs: 73% delle organizzazioni ha BAS già usati in attacchi ransomware; 91% usa protocolli insicuri
- Dragos: 1.140 incidenti ransomware su organizzazioni industriali nel Q2 2026; meno del 10% delle reti OT monitorate
- L'AI aiuta gli attaccanti a comprendere sistemi OT poco noti
Domenica sera un cybercriminale o un gruppo ancora sconosciuto ha violato migliaia di sistemi di refrigerazione controllati da remoto in centinaia di supermercati francesi. Le temperature sono salite, il cibo si è deteriorato e ci sono stati incendi. Secondo The Register, l’episodio rientra in una tendenza più ampia: attacchi informatici che producono danni nel mondo fisico.
Non solo dati cifrati
La fonte ricorda altri casi. Ad agosto un ransomware ha disturbato i sistemi di gestione dell’edificio di un ospedale canadese. Sono stati colpiti il controllo degli accessi alle porte, il monitoraggio centrale dell’HVAC e l’emissione dei badge del personale. Tre anni fa gli attacchi ai casinò di Las Vegas avevano bloccato slot machine, chioschi di pagamento, ATM e chiavi elettroniche delle camere.
Tim Beasley, consulente senior di incident response di Semperis, ha raccontato un caso in cui l’attaccante, di fronte al rifiuto di pagare, ha chiuso fuori tutti dagli uffici. La polizia ha dovuto rompere delle finestre per entrare. Il cliente, ha precisato, non ha pagato.
I numeri sui sistemi di building automation
Un report di Armis Labs (ServiceNow) indica che i sistemi di building automation (BAS) controllano HVAC, illuminazione, energia, acqua, lettori di badge, serrature, telecamere e centraline antincendio. Per questo sono bersagli appetibili per chi vuole fare pressione sulle vittime.
- Il 73% delle organizzazioni possiede BAS già usati in attacchi ransomware.
- Una percentuale uguale ha vulnerabilità note e sfruttate in almeno uno dei propri BAS.
- Il 91% dei BAS comunica tramite protocolli non sicuri.
Michael Freeman, di ServiceNow, osserva che questi sistemi sono un buon posto in cui nascondersi. Hanno meno controlli degli ambienti IT e devono restare sempre attivi, quindi sono più difficili da aggiornare o da analizzare. In un caso contro una grande istituzione finanziaria, gli attaccanti sono entrati dai sistemi BMS e poi si sono spostati sull’IT. Dopo essere stati espulsi più volte, hanno creato backdoor nel BMS per mantenere l’accesso a entrambe le reti.
Il ruolo dell’AI
Per Freeman gli attaccanti usano l’AI per capire sistemi poco documentati, per esempio quelli basati su VxWorks o su vecchi sistemi di tipo Unix. L’AI abbassa la barriera di competenza: non serve più essere esperti di OT per comprendere protocolli e hardware proprietari. Un tempo anche i gruppi statali evitavano di intervenire, perché non sapevano che effetto avrebbero avuto certe modifiche.
Il quadro di Dragos
Dragos conta 995 attacchi ransomware contro organizzazioni industriali nel 2023 (+49,5% sul 2022), con un aumento di oltre l’87% nel 2024. I gruppi attivi sono passati da 50 a 80 nel 2024. Nel 2025 ne ha tracciati 119, con oltre 3.300 organizzazioni industriali colpite. Nel 2026 gli incidenti sono 1.020 nel primo trimestre e 1.140 nel secondo. Dragos avverte che le rivendicazioni sui siti di leak non sono sempre veritiere e non implicano che i sistemi di controllo siano stati colpiti.
Secondo Abdul Alamri di Dragos, la maggior parte dei casi è opportunistica: i gruppi preferiscono agire sull’IT, come nell’attacco a Jaguar Land Rover dell’agosto 2025, che ha fermato la produzione per mesi. Meno del 10% delle reti OT nel mondo ha un monitoraggio adeguato. Nel 30% degli incidenti gestiti nel 2025 l’indagine non è partita da un allarme, ma dalla percezione che nelle operazioni “qualcosa non andasse”.
Connettività e conformità
Matt Hayden (GDIT) segnala un paradosso. Le unità di refrigerazione sono collegate a internet per dimostrare ai regolatori il rispetto di uptime e temperature. Quella connessione diventa un vettore di disruption. Nel caso francese parla di dispositivi senza valore digitale, esposti con firmware non aggiornato. Si aspetta un’attribuzione meno legata a Stati e più a chi cerca bersagli di opportunità.
La fonte non indica contromisure specifiche. Emerge però la necessità di maggiore visibilità sulle reti OT, di aggiornamento del firmware e di maggiore attenzione a non esporre a internet dispositivi che non lo richiedono.
Fonte: theregister · Foto: theregister