Attacco informatico a TFG London: colpiti i sistemi di Phase Eight, Hobbs e Whistles
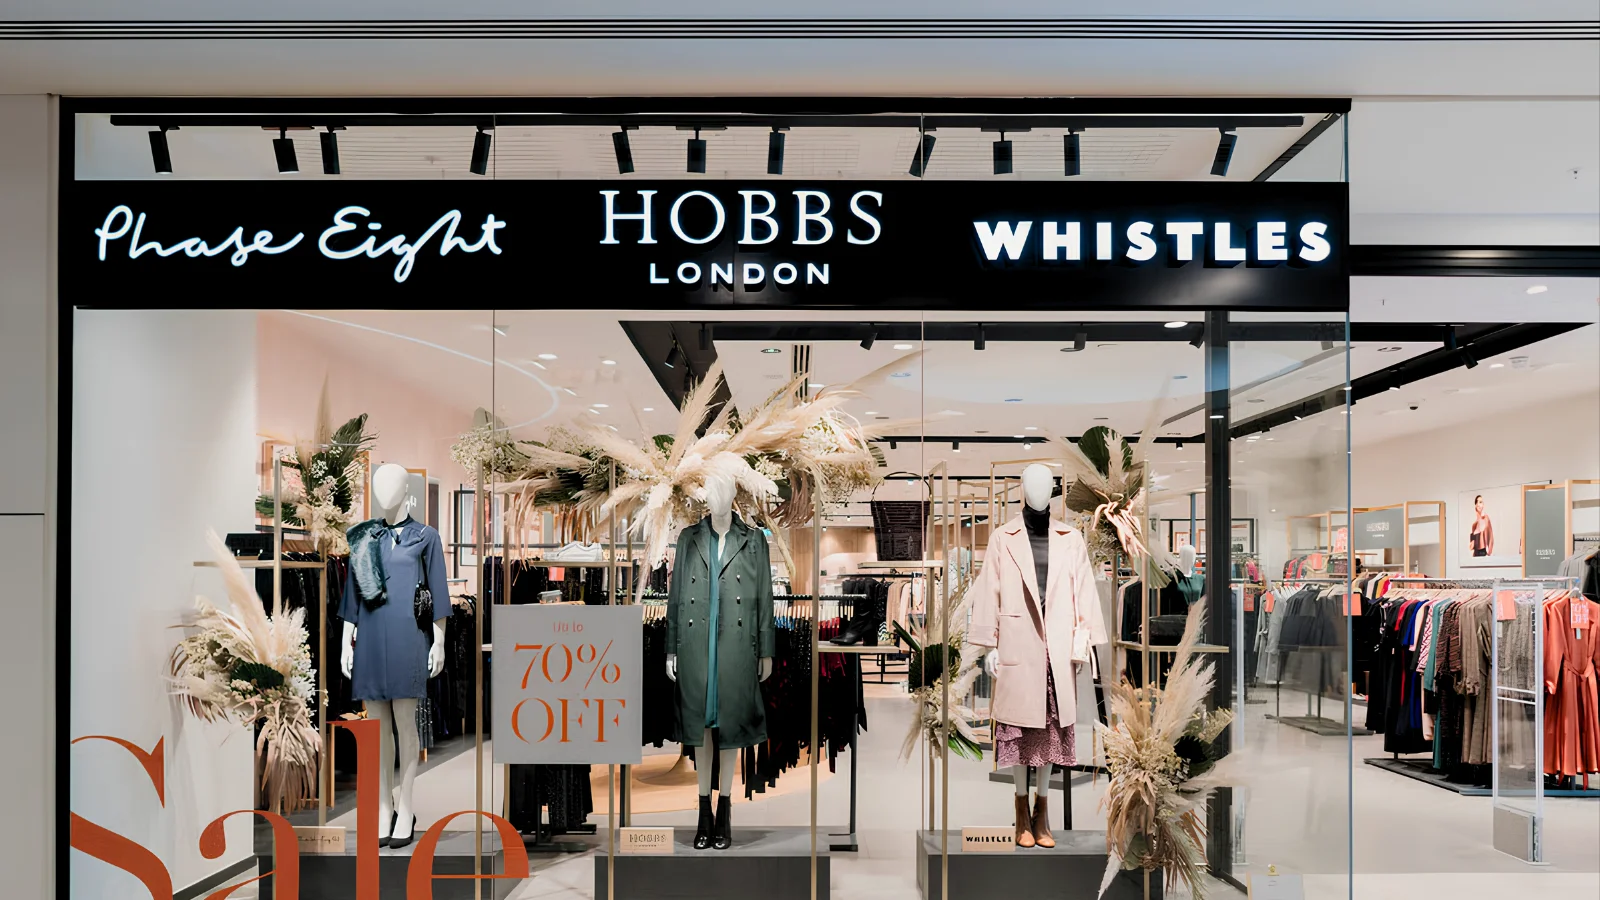
TFG London ha confermato un attacco che ha interrotto i sistemi IT di Phase Eight, Hobbs e Whistles. Negozi aperti, ma ordini online in ritardo e indagine in corso su possibili dati compromessi.
- TFG London ha subìto un attacco rilevato l'11 ottobre 2026 e comunicato il 13 ottobre.
- Colpiti i sistemi di Phase Eight, Hobbs e Whistles; Africa e Australia non coinvolte.
- Ordini online in ritardo; nessun motivo di temere per i dati di pagamento, secondo l'azienda.
- Ignoti autori, punto d'ingresso e presenza di ransomware; indagine su dati personali in corso.
TFG London ha confermato un attacco informatico che ha interrotto i sistemi IT a supporto dei marchi Phase Eight, Hobbs e Whistles. La capogruppo sudafricana The Foschini Group ha rilevato l’incidente l’11 ottobre 2026 e lo ha comunicato agli azionisti il 13 ottobre. Diversi sistemi restano non disponibili, ma i negozi continuano a vendere.
Perimetro dell’impatto
Secondo la comunicazione agli azionisti, Inside Story e White Stuff non sono coinvolti. Anche TFG Africa e TFG Australia non risultano toccate, perché operano su sistemi separati. L’interruzione confermata riguarda quindi solo una parte dell’attività britannica del gruppo, non le operazioni globali.
TFG ha attivato i piani di incident response e di continuità operativa. Specialisti esterni di cybersecurity stanno aiutando a contenere l’incidente e l’azienda ha informato le autorità britanniche competenti.
Effetti sui clienti
- Alcune funzioni del sito web potrebbero non essere disponibili.
- Gli ordini effettuati dall’11 ottobre in poi potrebbero subire ritardi; ai clienti è stato chiesto di non inviarli di nuovo.
- Gli acquisti fatti prima di domenica dovrebbero essere elaborati e consegnati regolarmente.
Nelle comunicazioni ai clienti, TFG London ha spiegato che i pagamenti sono gestiti da un fornitore terzo. Sulla base degli accertamenti finora svolti, l’azienda afferma di non avere «motivo di ritenere che le informazioni di pagamento siano a rischio». Non esclude però che siano state esposte altre informazioni sui clienti. L’indagine sta ancora verificando se siano stati compromessi dati personali o sensibili, e le persone interessate saranno avvisate direttamente.
Cosa non si sa
TFG non ha reso noti l’identità degli attaccanti, il punto di ingresso né se sia coinvolto un ransomware. Non ha neppure indicato una scadenza per il pieno ripristino. Sono lacune rilevanti: l’indisponibilità dei sistemi, da sola, non dice se i file siano stati cifrati, se i dati siano stati sottratti o se si tratti di un altro tipo di interruzione. L’azienda non ha inoltre fornito dettagli tecnici su quali applicazioni britanniche siano state colpite e su come sia stato interrotto l’accesso ai tre marchi.
Il contesto
I risultati finanziari di giugno di TFG descrivevano un precedente incidente informatico che aveva colpito un partner chiave per le concessioni online. Era una delle diverse pressioni sul portafoglio britannico. L’utile operativo rettificato, al netto di svalutazioni di marchi e costi di acquisizione, è calato del 65,4%. Questo dato non va letto come costo dell’attacco di ottobre.
Nel settore retail britannico sono stati segnalati anche l’attacco a Marks & Spencer, che ha interrotto pagamenti e ritiro degli ordini, e la violazione dei dati di un fornitore di Harrods, che ha esposto record di clienti. Nessuno dei due casi risulta collegato a TFG.
Restano aperte le domande principali: come gli attaccanti siano entrati, se abbiano sottratto informazioni e quando i servizi potranno tornare in sicurezza.
Fonte: Cyber Security News · Foto: Cyber Security News